
情報漏洩の事例一覧|2026年9〜10月の国内156件と原因の公表状況
2026年9月1日から10月25日までに国内で公表された情報漏洩のうち、株式会社ノーコードソリューションズが詳しく調べた156件を一覧にしました。156件のうち、原因を具体的に書いた公表文は29件(19%)でした。漏洩を確認した件数を示した公表文は55件、漏洩のおそれがある件数や最大件数だけを示した公表文も55件です。
一覧には、公表日、組織、原因の型、公表された件数、公式発表へのリンクを載せ、件数が漏洩を確認した数か、「おそれ」のある数かも示しています。自社の取引先や使っているサービスが含まれていないかを調べるときは、サービス名と運営会社名の両方でページ内を検索してください。一覧へ直接移動する:9月の事案|10月の事案|9月より前に起きた事案の続報
- 2026年9〜10月に公表された国内の情報漏洩の件数と種類
- 各社が原因をどこまで公表したか(原因の型ごと)
- 公表された「○万件」が、確定した数か、上限の数か
- 詳しく調べた156件の一覧(公表日・件数・確かめた公式発表へのリンク)
2026年9〜10月に、国内でどれだけ情報漏洩が公表されたか
この一覧でいう情報漏洩とは、組織が預かる情報が外部に漏れた、または漏れたおそれがあると公表された事案のことです。不正アクセスだけでなく、メールの誤送信、書類の紛失、元従業員による持ち出し、設定のミス、生成AIへの入力も含めました。結果として個人情報の漏洩がなかったと分かった事案や、機密情報・資金の流出、システム障害だけの事案も、同じ時期に公表された関連の事案として残しています。
期間中に国内で公表された事案と、同じ期間に続報が出た事案は、合わせて422件でした。1つの組織が1つの事案について出した公表を、初報と続報をまとめて1件と数えています。台帳に記録した日付で分けると、9月が163件、10月(25日まで)が227件、8月以前が31件で、1件は日付が分かりません。日付の一部は報道の掲載日で、組織の公式な初報の日と異なる場合があります。8月以前の31件は、9月より前に起きて期間中に続報が出た事案です。
| 種類(1件に1つ) | 件数 |
|---|---|
| 委託先・取引先経由 | 171件(うち148件は、利用している組織が出した告知) |
| 不正アクセス(脆弱性、ID・パスワードの悪用など) | 142件 |
| 設定ミス・誤公開 | 20件 |
| アカウント乗っ取り | 18件 |
| 誤送付・誤送信 | 18件 |
| 紛失・盗難(誤廃棄を含む) | 15件 |
| ランサムウェア | 11件 |
| 内部不正・持ち出し | 5件 |
| 詐欺・サイト改ざん | 3件 |
| その他・不明 | 19件 |
委託先を通じて起きた事案は、ほかの種類にも当てはまる場合でも「委託先・取引先経由」に数えました。委託先で事故が起きた場合は、その委託先の公表と、委託先のサービスを利用する各組織の告知を別々に数えています。同じ事故の公表を1件にまとめ直すと、422件は274件になります。まとめサイトが名前だけを挙げた組織は、422件に入れていません。
集計した422件の公表の内訳
1つの組織が1つの事案について出した公表を1件と数えた数。帯の長さは件数に比例
- 委託先のサービスを利用する組織の告知148件
- 委託先経由のうち、利用組織の告知以外23件
- そのほかの事案(自社のシステムや誤送付など)251件
422件のうち、公表された件数が大きい事案、複数の組織が告知を出すきっかけになった委託先の事故、原因の型ごとの典型例を中心に156件を選び、公式発表を探して確かめました。以下の集計は、この156件の数字です。選び方に偏りがあるため、国内のすべての情報漏洩の割合を示す数字ではありません。
情報漏洩の原因は、公表文にどこまで書かれたか
156件の公表文を、原因の書き方で6つに分けました。情報が漏れた経路と、漏洩につながった問題点まで説明した公表文を「具体的に書かれている」としています。
公表文は、原因をどこまで書いたか(156件)
- 具体的に書かれている29件(19%)
- 経路の一部だけ64件(41%)
- 「脆弱性」とまで18件(12%)
- 調査中・非公表37件(24%)
- 調査後に公表を控える4件(3%)
- 公式発表なし・読めない4件(3%)
| 原因の書き方 | 件数 | 割合 |
|---|---|---|
| 具体的に書かれている | 29件 | 19% |
| 経路の一部だけ(「不正ログインされた」「APIを不正に利用された」までなど) | 64件 | 41% |
| 「脆弱性」とまでは書かれている(種類や製品名はなし) | 18件 | 12% |
| 調査中・非公表 | 37件 | 24% |
| 調査は終わったが公表を控える | 4件 | 3% |
| 組織の公式発表が見つからない、読めない、または組織自身は公表していない | 4件 | 3% |
誤送付・誤送信、詐欺、設定ミスのように人の操作が起点になった事故は、15件のうち12件で原因が具体的に書かれていました。一方、委託先経由とランサムウェアの事故は、合わせて47件のうち2件だけでした。
原因を具体的に公表した事案(1マス=1件)
人の操作が起点の事故誤送付・誤送信、詐欺、設定ミス
15件中12件で原因が具体的
委託先経由とランサムウェア委託先・取引先経由38件、ランサムウェア9件
47件中2件で原因が具体的
| 原因の型 | 件数 | 具体的に公表 | 経路の一部・「脆弱性」まで | 調査中・非公表 |
|---|---|---|---|---|
| 委託先・取引先経由 | 38 | 2 | 33 | 3 |
| 原因の型を特定できない(記載なし・調査中など) | 38 | 0 | 9 | 28 |
| 脆弱性・アプリの設計不備 | 29 | 8 | 20 | 1 |
| ID・パスワードの悪用、アカウント乗っ取り | 19 | 6 | 12 | 1 |
| ランサムウェア | 9 | 0 | 3 | 6 |
| 設定ミス・システム不具合 | 8 | 5 | 1 | 0 |
| 誤送付・誤送信 | 5 | 5 | 0 | 0 |
| 内部不正・持ち出し | 4 | 0 | 3 | 0 |
| サイト改ざん | 2 | 0 | 0 | 2 |
| 詐欺(サポート詐欺など) | 2 | 2 | 0 | 0 |
| 紛失・盗難 | 2 | 1 | 1 | 0 |
1件に1つの型を割り当て、委託先経由に当てはまるものを優先しています。各行の件数から右の3列の合計を引いた残りは、組織の公式発表が見つからないか、読めなかった事案です。神戸市内のホテルでは、客室に置かれたパソコンからフィッシングメールが送られる事案がありました。手口は兵庫県警の資料に書かれていますが、ホテル自身は公表していないため、「具体的に書かれている」には数えていません。
防災情報の一斉配信サービス「SpeeCAN RAIDEN」を運営するアルカディアは、原因を具体的に公表しました。攻撃者が添付ファイル用サーバーの弱点(脆弱性)を突いて設定ファイルを取り、ファイルの中の鍵を使ってアカウントへのログインを総当たりで試した経緯を、時刻とともに説明しています。TOPPANは、複数社分のZIPファイルを同じフォルダに置いてドラッグ&ドロップで操作し、損保ジャパンの契約者177,426名分のデータを別の保険会社に送ったと説明しています。反対に、調査を終えたうえで詳細の公表を控えた会社もあります。タイムズカーを運営するパーク24は二次被害を防ぐため、シーイーシーはセキュリティ上の観点から、侵入の手法を公表しないとしています。
公表された個人情報の「○万件」は、実際に漏れた数か
そうとは限りません。156件を最新の公表内容で分けると、漏洩を確認した件数が示された事案は55件で、漏洩のおそれや可能性のある件数だけが示された事案も55件でした。
公表された件数は、どんな数か(156件)
- 漏洩を確認した数55件
- おそれ・可能性の数(最大○件を含む)55件
- 件数は未公表19件
- 続報で「漏洩なし」などと公表11件
- 公式発表がなく報道の数だけ7件
- 個人情報の漏洩ではない6件
- 確認とおそれの区別なし3件
| 件数の書き方 | 件数 |
|---|---|
| 漏洩(流出・持ち出し・閲覧)を確認した数 | 55件 |
| おそれ・可能性の数(「最大○件」を含む) | 55件 |
| 件数は未公表 | 19件 |
| 続報で「漏洩はなかった」「事実は確認されなかった」「対象外」などと公表 | 11件 |
| 組織の公式発表がなく、報道の数だけ | 7件 |
| 個人情報の漏洩ではない(機密情報、資金の流出、障害のみなど) | 6件 |
| 確認とおそれの区別が書かれていない | 3件 |
単位もそろっていません。人数のほか、アカウント数、メールアドレス数、データの行数(レコード)、問い合わせの延べ件数が混ざっています。初報と続報で、公表された数が大きく変わった例も多くありました。
| 組織 | 初報の数 | その後の数 |
|---|---|---|
| ニフティ | 最大542,513件(10月19日) | 最大18,000件に絞り込み(10月21日) |
| GMOリサーチ&AI(infoQ) | 最大94万8,498件(10月5日) | 持ち出し確定89万4,082件(10月14日) |
| ブックオフグループ | 最大約643万件(会員番号、10月9日) | 6,383,279人で確定(10月13日) |
| Eストアー(ショップサーブ) | 最大で延べ8,853,839件(8月1日) | 約23,356,000人で確定(10月16日) |
| EPARKリラク&エステ | 約3,300万レコード(可能性、7月31日) | 外部転送を確認した約2,218万レコード(9月24日) |
| チャーム | 約23万件(おそれ、8月13日) | 確認約37万件+おそれ約2万件(9月2日)。10月7日に退会者約2.5万件を別枠で追加 |
Eストアーは最終報で、店舗の運営者とアフィリエイターも集計の対象に含め、人数に直して公表しています。初報とは単位も対象も違うため、2つの数字から漏洩の規模が広がったとは読めません。こうした数を足して合計を出す記事もありますが、本記事では単位と確かさがそろわないため、合計は出していません。
1つの委託先の事故は、何社の公表に広がったか
422件のうち171件は委託先・取引先経由で、1つの事業者の事故を受けて数十から数百の組織が告知を出す例が続きました。表の組織数は、サービスを利用する組織が出した告知と、まとめサイトに名前が載った組織をもとに数えた目安です。委託先経由の事故のつながり方は、別の記事「サプライチェーン攻撃の国内事例|2026年9〜10月の委託先経由の情報漏洩」で詳しく取り上げています。
| 元の事故 | 告知を出した組織(目安) | 補足 |
|---|---|---|
| SpeeCAN RAIDEN(アルカディア) | 約520 | 自治体・消防・警察の防災メールなど |
| TEMAIRAZU(手間いらず) | 約200 | 宿泊施設。対象は最大約445万人(おそれ) |
| IDCFクラウド(IDCフロンティア) | 約100 | 495の企業・自治体に影響。「おそれ」を公表した組織の多くが、10月15〜19日に「漏洩なし」と続報 |
| Studio | 約100 | 各社のサイトのフォームに送られた内容などが対象 |
| Commune(コミューン) | 26 | Sansan、LINEヤフー、スズキなど |
上の表の5つの事故のうち、影響を受けた利用組織の数をサービスの提供事業者が自ら公表したのは、IDCフロンティアだけでした。495は障害の影響を受けた契約者の数で、漏洩した件数ではありません。IDCFクラウドの影響を公表した組織のうち、弊社が公式発表を読んだ9組織では、8組織がメール配信事業者を通じてIDCFクラウドを使っていました。
2026年9〜10月の情報漏洩事例一覧(詳しく調べた156件)
初報の日付順に並べています。「公表された件数」には、2026年10月25日時点で最新の公表文に書かれた数を載せ、単位は各社の表記に合わせました。「件数の確かさ」の列は、その数が漏洩を確認した数か、おそれや上限の数かを示します。最後の表は、事故自体が9月より前に起きた事案です(PFUのように、利用組織の初報が9月に出たものを含みます)。組織名がサービス名と一致しても、事故が起きたのがそのサービス自体なのか、そのサービスを使っていた組織のアカウントなのかは行ごとに違います。日本経済新聞社の行は、同社の社員アカウントへの不正ログインで、Google Workspace や Microsoft 365 自体の事故ではありません。
9月に初報が出た事案(40件)
| 初報 | 最新の報 | 組織・サービス | 原因の型 | 公表された件数 | 件数の確かさ | 公式発表 |
|---|---|---|---|---|---|---|
| 9/1 | 9/28 | 三井不動産/グループが利用する一部のシステム | ID・パスワードの悪用 | 役職員等 最大19,000件、社外関係者 最大36,000件 | おそれ・上限 | 公表文 |
| 9/1 | 9/1 | 千葉県/生物多様性センターのホームページ(生命のにぎわい調査団のページ) | サイト改ざん | 団員1,963名分(サーバーに保存されていた情報) | おそれ・上限 | 公表文 |
| 9/2 | 9/4 | RIZAP(RIZAPグループ子会社)/特定保健指導管理システムのデータ(個人利用の生成AIへアップロード) | 生成AIへの入力 | 19,996名分(全国土木建築国保の公表。RIZAPは人数未公表) | おそれ・上限 | 公表文 |
| 9/2 | 9/15 | 鳥取県/環境放射線モニタリングシステム | ランサムウェア | 個人情報の漏洩なし(公開用の測定値のみ) | 個人情報の漏洩ではない | 公表文 |
| 9/2 | 9/2 | 西武鉄道/『西武 旅するレストラン 52席の至福』予約サイト | 脆弱性・設計不備 | 約500名(うち身体的配慮の情報 約30名) | 確認 | 公表文 |
| 9/2 | 9/2 | 羽曳野市(大阪府)/保健福祉部 生活福祉課 | 内部不正・持ち出し | 件数は未公表 | 件数未公表 | 公表文 |
| 9/4 | 9/4 | 大阪高等裁判所/Microsoft Teams(特定事件のチーム) | 誤送付・誤送信 | 外部ユーザー約3500アカウント、職員約2500アカウント | 確認 | 公表文 |
| 9/4 | 9/4 | 大田区(指定管理者:大田区文化振興協会)/大田区民プラザの施設配備パソコン | 詐欺 | 職員や施設利用者556人 | おそれ・上限 | 公表文 |
| 9/8 | 9/8 | 京都サンガF.C.(京都パープルサンガ)/ファンクラブ会員情報 | 誤送付・誤送信 | ファンクラブ会員15,612人分 | 確認 | なし |
| 9/8 | 9/8 | 立教大学/学生・卒業生のGoogleアカウント(Gmail) | ID・パスワードの悪用 | 6名のアカウント(迷惑メール17,668件を送信) | おそれ・上限 | 公表文 |
| 9/8 | 9/14 | 日本大学(理工学部/法人本部)/教職員のメールアカウント | ID・パスワードの悪用 | 教職員アカウント1件(理工学部)と5件(法人本部) | おそれ・上限 | 公表文 |
| 9/9 | 9/24 | ApplyNow(きちりホールディングス子会社)/採用管理プラットフォーム「Interview Cloud」「ApplyNow」「ApplyNow Sign」 | 委託先・取引先経由 | 全体の件数は未公表(委託元が個別に公表) | 件数未公表 | 公表文 |
| 9/10 | 9/10 | 商船三井クルーズ(三井オーシャンクルーズ)/営業情報を保存した外部記憶媒体 | 紛失・盗難 | 件数は未公表 | 件数未公表 | 公表文 |
| 9/11 | 9/12 | デジタル庁/ガバメントソリューションサービス(GSS) | ID・パスワードの悪用 | 約24.6万件(公務員等 約18.9万件、事業者・個人 約5.7万件) | おそれ・上限 | 公表文 |
| 9/11 | 10/22 | ロート製薬/通信販売の顧客対応システム(通話音声データ)と顧客管理システム | 型を特定できず | 件数は未公表 | 件数未公表 | 公表文 |
| 9/15 | 10/15 | LEAN BODY/社内のデータ分析ツール(Metabase) | 脆弱性・設計不備 | 約44万件(アカウント数、退会者を含む) | 確認 | 公表文 |
| 9/16 | 9/16 | NTTドコモ/ドコモオンライン手続き(アマゾンジャパンへのデータ提供の同意事項) | 同意なき第三者提供 | 公式の件数なし(報道では34万4213回線) | 報道の数のみ | なし |
| 9/16 | 9/16 | アイスタイル/@cosme | 設定ミス・不具合 | 10,997人 | おそれ・上限 | 公表文 |
| 9/16 | 10/21 | Helpfeel/画像共有サービス「Gyazo」 | 脆弱性・設計不備 | ユーザー情報約2,362万件(アカウント数)、画像メタデータ約4.9億件 | 確認 | 公表文 |
| 9/17 | 9/17 | 旭化成/潜在性硬化剤に関わる機密情報(元従業員による持ち出し) | 内部不正・持ち出し | 個人情報の漏洩なし(技術の機密情報) | 個人情報の漏洩ではない | 公表文 |
| 9/18 | 9/18 | JGC Digital/「アザス」「するーぷ」(BIツール Metabase) | 脆弱性・設計不備 | 約4万アカウント(アザス)、約2万アカウント(するーぷ) | 確認 | 公表文 |
| 9/18 | 9/18 | 兵庫県/公文書公開の電子データ(黒塗り処理の不備) | 設定ミス・不具合 | 公式の件数なし(報道では延べ972人分) | 報道の数のみ | 公表文 |
| 9/24 | 9/24 | 大阪市/大阪市立美術館(地方独立行政法人大阪市博物館機構) | 誤送付・誤送信 | 講座受講者30名分 | 確認 | 公表文 |
| 9/25 | 10/23 | パーク24/タイムズモビリティ「タイムズカー」Webシステム(とタイムズクラブWebシステム) | 脆弱性・設計不備 | 6,628,007件(アカウント)、本人確認書類画像1,464,800件 | 確認 | 公表文 |
| 9/25 | 9/25 | ファインズ/予約システム | 型を特定できず | 1,536,322件(予約者の情報) | 区別なし | 公表文 |
| 9/25 | 9/30 | 東洋紡グループ(東洋紡せんい・東洋紡エムシー)/従業員のメールアカウント | ID・パスワードの悪用 | 件数は未公表(不審メール約1,500件を送信) | 件数未公表 | 公表文 |
| 9/25 | 9/28 | 佐賀大学/事務部門のNAS(事務情報システム) | ランサムウェア | 件数は未公表 | 件数未公表 | 公表文 |
| 9/25 | 9/25 | スマレジ/『スマレジEC・リピート』『スマレジEC・B2B』 | 脆弱性・設計不備 | 利用企業4社(個人の人数は未公表) | 件数未公表 | 公表文 |
| 9/26 | 10/21 | 京王電鉄グループ/ランサムウェア攻撃によるシステム障害 | ランサムウェア | 件数は未公表 | 件数未公表 | 公表文 |
| 9/27 | 10/1 | スターツ出版/OZmall(オズモール) | 脆弱性・設計不備 | 最大442,779名分(初報は最大447,610名分) | おそれ・上限 | 公表文 |
| 9/27 | 10/15 | 東京地下鉄(東京メトロ)/メトポ(メトロポイントクラブ)会員向けサービス | 委託先・取引先経由 | メールアドレス約59,000件 | 確認 | 公表文 |
| 9/28 | 10/9 | 手間いらず/サイトコントローラー「TEMAIRAZU」 | 脆弱性・設計不備 | 最大で約445万人(宿泊予約情報) | おそれ・上限 | 公表文 |
| 9/28 | 9/28 | 集英社/HAPPY PLUS COMMUNITY(ハピコミュ)ブロガー管理システム | 脆弱性・設計不備 | ブロガー2,835名(ほかにメール情報11,237件など) | 確認 | 公表文 |
| 9/29 | 10/16 | ヤマト運輸/「クロネコ代金後払いサービス」 | 型を特定できず | 利用者情報約526万件、お届け先情報約5万件 | 確認 | 公表文 |
| 9/29 | 9/30 | セイコーマート/セイコーマートアプリ(クラブカード会員) | 型を特定できず | 572,022人分(初報は約57万アカウント) | 確認 | 公表文 |
| 9/29 | 9/29 | TOPPAN(委託先)/損害保険ジャパン(委託元)の保険料控除証明書発行サービス | 委託先・取引先経由 | 契約者177,426名 | 確認 | 公表文 |
| 9/29 | 9/29 | おかやま結婚推進協会(岡山県共催)/婚活イベント「岡山県庁で婚活フライデーナイト(第2回)」の申込フォーム | 設定ミス・不具合 | 申込者26名 | おそれ・上限 | 公表文 |
| 9/29 | 10/14 | ユニリタ/SaaS型の文書管理システム(社内システム) | 型を特定できず | 件数は未公表 | 件数未公表 | 公表文 |
| 9/30 | 9/30 | ベネフィット・ワン/「ベネワン・プラットフォーム」のアンケート機能 | 脆弱性・設計不備 | 2,322企業・団体、13,460名 | 確認 | 公表文 |
| 9/30 | 10/16 | ジー・プラン/『Gポイント』 | 型を特定できず | 個人情報の件数は未公表(初報は会員識別子 最大約7万件) | おそれ・上限 | 公表文 |
10月に初報が出た事案(90件)
| 初報 | 最新の報 | 組織・サービス | 原因の型 | 公表された件数 | 件数の確かさ | 公式発表 |
|---|---|---|---|---|---|---|
| 10/1 | 10/1 | 日本原子力研究開発機構(JAEA)/研究用原子炉JRR-3の研究支援サイト | 型を特定できず | 個人情報を含むファイル367件(175人分) | 確認 | 公表文 |
| 10/1 | 10/1 | ローソン/自社メールサーバー | 型を特定できず | 個人情報の漏洩なし(不審メール約70万件を送信) | 個人情報の漏洩ではない | 公表文 |
| 10/1 | 10/1 | チケットプラス/電子チケット『チケプラ』 | 設定ミス・不具合 | 最大107名(表示された人)、最大322名(見た人) | おそれ・上限 | 公表文 |
| 10/1 | 10/9 | らしんばん/運営するサービス(通販・買取) | 型を特定できず | 件数は未公表 | 件数未公表 | 公表文 |
| 10/1 | 10/1 | 三沢市(青森県)/庁内グループウェア | 内部不正・持ち出し | 件数は未公表 | 件数未公表 | 公表文 |
| 10/2 | 10/2 | 第一ライフグループ・第一生命保険/従業員向け人事システム | 型を特定できず | 約12万名(従業員約5万名、退職者約7万名) | おそれ・上限 | 公表文 |
| 10/2 | 10/23 | 大阪公立大学/情報基盤システム(保守・運用をNECに委託) | 委託先・取引先経由 | 教務システム関連の情報 約13万件など(NEC側は未公表) | おそれ・上限 | 公表文 |
| 10/2 | 10/16 | 国税庁/e-Tax マイページ「贈与税関係情報」 | 設定ミス・不具合 | 公式の件数なし(報道では本人以外の79人分、計203人分) | 報道の数のみ | 公表文 |
| 10/4 | 10/4 | 日本経済新聞社/Google Workspace と Microsoft 365 の社員アカウント | ID・パスワードの悪用 | 1,646人分(Google Workspace分。Microsoft 365分は未公表) | おそれ・上限 | 公表文 |
| 10/5 | 10/20 | 物語コーポレーション/焼肉きんぐ公式アプリ | 型を特定できず | 10,788,963件(アプリのユーザー登録) | 確認 | 公表文 |
| 10/5 | 10/14 | GMOリサーチ&AI/アンケートサイト infoQ | 脆弱性・設計不備 | 89万4,082件(初報は最大94万8,498件) | 確認 | 公表文 |
| 10/5 | 10/6 | 大起水産/大起水産公式アプリ | 型を特定できず | 174,933人(退会者を含む) | おそれ・上限 | 公表文 |
| 10/5 | 10/14 | 大和証券/問い合わせ管理(委託先 i-ask) | 委託先・取引先経由 | 約11万名(問い合わせを合算すると約22万件) | おそれ・上限 | 公表文 |
| 10/5 | 10/5 | i-plug/新卒オファー型就活サービス「OfferBox」 | 設定ミス・不具合 | 最大314,009人(検索対象だった学生の総数) | おそれ・上限 | 公表文 |
| 10/5 | 10/5 | シンテックホズミ(トヨタ自動車子会社)/社内サーバーの原価データ | 内部不正・持ち出し | 公式の件数なし(報道では原価の電子データ。個人情報なし) | 個人情報の漏洩ではない | 公表文 |
| 10/5 | 10/5 | リゾーツ琉球/ホテルリゾートイン石垣島(宿泊管理システム) | 委託先・取引先経由 | 計17,170名(同行者・今後の予約分を含む) | 確認 | 公表文 |
| 10/6 | 10/6 | ミスターマックス/MrMaxアプリ、オンラインストア | 型を特定できず | 最大1,735,154人(会員登録の全数) | おそれ・上限 | 公表文 |
| 10/6 | 10/6 | スカラコミュニケーションズ(親会社スカラ)/FAQシステム「i-ask」 | 委託先・取引先経由 | 最大713,126件(問い合わせの延べ件数、最大5社分) | おそれ・上限 | 公表文 |
| 10/6 | 10/6 | 旭化成セラピューティクス(委託先:医薬情報ネット)/医療従事者向けサイト Pharma DIGITAL | 委託先・取引先経由 | 医療従事者 約51万4,000名と約4万4,000名、従業員 約700名 | おそれ・上限 | 公表文 |
| 10/6 | 不明 | 岡山県/県ホームページ掲載の地区防災計画PDF | 設定ミス・不具合 | 公式の件数なし(報道では関係者24人分) | 報道の数のみ | なし |
| 10/6 | 10/6 | シチズン時計/ブランドサイトの問い合わせフォーム受付(委託先 i-ask) | 委託先・取引先経由 | 約10万名分 | おそれ・上限 | 公表文 |
| 10/6 | 10/9 | ディップ/バイトル、バイトルNEXT | 脆弱性・設計不備 | 最大3,885,771件(メールアドレス) | おそれ・上限 | 公表文 |
| 10/6 | 10/22 | アクティブ/冷凍食品の通販サイト | 脆弱性・設計不備 | 最大54,916件(登録者の情報) | おそれ・上限 | 公表文 |
| 10/6 | 10/6 | 楽天モバイル/クラウドストレージ「楽天ドライブ」 | ID・パスワードの悪用 | 公式の件数なし(報道では15,382アカウントの保存データなど) | 報道の数のみ | なし |
| 10/6 | 10/6 | NPO法人気象キャスターネットワーク/ウェブサイト | サイト改ざん | 最大15,959件 | おそれ・上限 | 公表文 |
| 10/7 | 10/18 | IDCフロンティア/IDCFクラウド(東日本リージョン1) | ランサムウェア | 個人情報の漏洩なし(障害の影響は495の企業や自治体) | 続報で漏洩なし | 公表文 |
| 10/7 | 10/7 | 損害保険ジャパン/事業者向けドライブレコーダー「SMILING ROAD」の問い合わせ機能(委託先 i-ask) | 委託先・取引先経由 | 約6万件(問い合わせの延べ件数) | おそれ・上限 | 公表文 |
| 10/7 | 10/13 | ライドオンエクスプレスホールディングス/銀のさら・釜寅・すし上等 公式サイト・公式アプリ | 委託先・取引先経由 | 最大約650万件 | おそれ・上限 | 公表文 |
| 10/8 | 10/16 | アドベンチャー/skyticket | ID・パスワードの悪用 | 約1,464万件(当社サーバー)ほか、経路ごとに別の数 | 確認 | 公表文 |
| 10/8 | 10/24 | ローソン/ローソンID、ローソンアプリ予約 | 型を特定できず | ローソンID 215万5,345件、アプリ予約26件 | 確認 | 公表文 |
| 10/8 | 10/21 | コミューン/コミュニティサービス「Commune」「Commune for Work」 | ID・パスワードの悪用 | 延べ16万6,505人(10/9の推計は約30.7万人) | 確認 | 公表文 |
| 10/8 | 10/9 | 第一興商/日本コロムビアグループ(委託先) | 委託先・取引先経由 | 約8,724,000件(顧客と従業員) | おそれ・上限 | 公表文 |
| 10/8 | 10/19 | ハイホー/ISP・光回線サービスのお客様専用サイト(マイページ) | ID・パスワードの悪用 | 38,509件(契約単位) | 確認 | 公表文 |
| 10/8 | 10/8 | オリックス生命保険/公式サイト経由の問い合わせ管理(委託先 i-ask) | 委託先・取引先経由 | 約26,500件(問い合わせの延べ件数) | おそれ・上限 | 公表文 |
| 10/8 | 10/9 | ユーザベース/ソーシャル経済メディア「NewsPicks」業務用の管理ツール | 脆弱性・設計不備 | メールアドレス32.3万件、カード情報の一部36.2万件(最大想定) | おそれ・上限 | 公表文 |
| 10/9 | 10/15 | 東日本旅客鉄道(JR東日本)/えきねっと・大人の休日倶楽部のメール配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報はえきねっと約167万件など) | 続報で漏洩なし | なし |
| 10/9 | 10/15 | ビューカード/VIEW's NET 登録者向けメール配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報はメールアドレス約403万件) | 続報で漏洩なし | なし |
| 10/9 | 10/15 | 九州旅客鉄道(JR九州)/JR九州Web会員向けメールマガジン | 委託先・取引先経由 | 個人情報の漏洩なし(初報はメールアドレス約130万件) | 続報で漏洩なし | 公表文 |
| 10/9 | 10/23 | ブックオフグループHD/ブックオフコーポレーションの会員管理システム | 脆弱性・設計不備 | 6,383,279人(会員番号6,427,735件。初報は最大約643万件) | 確認 | 公表文 |
| 10/9 | 10/23 | リゾートトラスト/統合予約サイト(会員情報・ザ・カハラ・ホテル&リゾート横浜の予約者情報) | 脆弱性・設計不備 | 会員情報約2万6千件、予約者情報約3万6千件 | 確認 | 公表文 |
| 10/9 | 10/9 | Peach Aviation/予約関連メール配信システム(IDCFクラウド上) | 委託先・取引先経由 | メール配信システムの対象件数 約189万件 | おそれ・上限 | なし |
| 10/13 | 10/23 | アルカディア/SpeeCAN RAIDEN(防災情報等の一斉配信)、NET119、119RAIDEN ほか | ID・パスワードの悪用 | メールアドレス約3,136,000件(SpeeCAN RAIDEN、推定)ほか | おそれ・上限 | 公表文 |
| 10/13 | 10/15 | 静岡市/静岡市防災メール、静岡市認知症しずメール ほか | 委託先・取引先経由 | 防災メールの市民34,336人・市職員6,915人ほか | 確認 | 公表文 |
| 10/13 | 10/15 | NTT ExCパートナー/LStep(クラウド型学習管理システム)のメール配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報はメールアドレス最大約9万件) | 続報で漏洩なし | 公表文 |
| 10/13 | 10/21 | 警察(20府県警の職員安否確認システム、4府県警の防犯情報配信) | 委託先・取引先経由 | 公式の件数なし(報道では職員約12万5000人分など) | 報道の数のみ | 公表文 |
| 10/13 | 10/15 | 東海旅客鉄道(JR東海)/ECサイト JR東海MARKET・いいもの探訪のメール配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報は約15,000件) | 続報で漏洩なし | 公表文 |
| 10/13 | 10/19 | 中央競馬ピーアール・センター/ターフィーショップオンラインのメールマガジン・再入荷通知 | 委託先・取引先経由 | 個人情報の漏洩なし(初報の範囲は最大107,357人など) | 続報で漏洩なし | 公表文 |
| 10/13 | 10/21 | Fivot/キャッシュレス決済アプリ「IDARE」 | 脆弱性・設計不備 | 129,659人(退会者を含む) | 確認 | 公表文 |
| 10/13 | 10/13 | NEXT STAGE/「Qualiz」「ACRO5」(社内のBIツール Metabase) | ID・パスワードの悪用 | 最大約40,000件 | おそれ・上限 | 公表文 |
| 10/13 | 10/13 | JR九州フードサービス/顧客管理アプリ「トイポアプリ」(提供元:トイポ) | 委託先・取引先経由 | 約26,900名(同社店舗で登録した会員) | おそれ・上限 | 公表文 |
| 10/14 | 10/20 | アエナ/ECアプリ(会員マイページ) | 型を特定できず | 最大817,215人 | おそれ・上限 | 公表文 |
| 10/14 | 10/22 | キャリー/マッチングアプリ Lili(リリ) | 脆弱性・設計不備 | 会員 最大約98,256名(本人確認書類の縮小画像 最大32,916名) | おそれ・上限 | 公表文 |
| 10/14 | 10/16 | イズミ/ゆめオンライン・ゆめデリバリーのメールマガジン配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報は約40万件・最大) | 続報で漏洩なし | 公表文 |
| 10/14 | 10/14 | マウスコンピューター/メールマガジン配信 | 委託先・取引先経由 | メールアドレス約42万件 | おそれ・上限 | 公表文 |
| 10/15 | 10/15 | ソースネクスト/ソースネクストID・マイページ会員情報システム | 脆弱性・設計不備 | 22,519,960件 | 区別なし | 公表文 |
| 10/15 | 10/15 | ビーケー・ジャパン/バーガーキング公式アプリ | 型を特定できず | 会員情報約1,118万件 | 確認 | 公表文 |
| 10/15 | 10/23 | メドレー/産婦人科向け医療機関業務支援システム「アットリンク(@link)」 | 型を特定できず | 対象医療機関 最大787件(患者の人数は未公表) | 件数未公表 | 公表文 |
| 10/15 | 10/19 | 神戸市中央区のホテル(名称非公表)、神戸市内の別のホテル/客室に隠して置かれたPCからのフィッシングメール送信 | 型を特定できず | 公式の件数なし(報道では犯人のPCに宛先約240万件) | 個人情報の漏洩ではない | 公表文 |
| 10/15 | 10/23 | エムスリー/製薬企業向けサービス「MR君」 | 型を特定できず | m3.com会員等25,775名、製薬企業の担当者2,260名 | 確認 | 公表文 |
| 10/15 | 10/20 | ビューティガレージ/美容商材の卸通販サイト「ビューティガレージ」「アイラッシュガレージ」 | 型を特定できず | 775,725件 | 確認 | 公表文 |
| 10/16 | 10/23 | 日本経済新聞社/システム開発用クラウドサービス | ID・パスワードの悪用 | 約183万件(うち氏名等を含む個人情報 約15万件) | 確認 | 公表文 |
| 10/16 | 10/20 | Studio/ノーコードWeb制作サービス「Studio」 | 脆弱性・設計不備 | 件数は未公表(全登録者が対象) | 件数未公表 | 公表文 |
| 10/16 | 10/16 | ファンケル/ECサイト(ファンケル会員) | 型を特定できず | 393,785件、368,184名 | 確認 | 公表文 |
| 10/16 | 10/16 | アテニア(ファンケル子会社)/ECサイト(アテニア会員) | 型を特定できず | 441,162件、417,312名 | 確認 | 公表文 |
| 10/17 | 10/19 | Joshin(上新電機)/社内ネットワーク | 型を特定できず | 件数は未公表 | 件数未公表 | 公表文 |
| 10/17 | 10/19 | セカンドリテイリング(旧ゲオホールディングス)/ゲオ・セカンドストリートのアプリ・オンラインストアなど | 型を特定できず | 公式の件数なし(報道では漏洩は確認されず) | 報道の数のみ | 公表文 |
| 10/17 | 10/22 | 日経ナショナル ジオグラフィック/同社サービスの利用者情報(日本経済新聞社の開発用クラウドへの不正アクセスの波及) | 委託先・取引先経由 | 件数は未公表 | 件数未公表 | 公表文 |
| 10/19 | 10/19 | ユミルリンク/メール配信サービス Cuenote FC(専用ASPプラン) | ID・パスワードの悪用 | 延べ約900万件(5システム分の試算) | 確認 | 公表文 |
| 10/19 | 10/21 | ニフティ/回線申込・受付管理システム | 型を特定できず | 最大18,000件(初報は最大542,513件) | おそれ・上限 | 公表文 |
| 10/19 | 10/19 | エイチ・ツー・オー リテイリング/阪急阪神百貨店「H2O ID」(予約サイト・HANKYU HANSHIN E-STORES・Remo Order) | 型を特定できず | H2O ID 約126万件 | 確認 | 公表文 |
| 10/19 | 10/22 | クリプトン・フューチャー・メディア/SONICWIRE、D2R | 型を特定できず | 362,137件(SONICWIRE会員。初報は最大約42万件) | 確認 | 公表文 |
| 10/19 | 10/23 | トラストバンク/ふるさとチョイス | 脆弱性・設計不備 | 4,454,097件 | 確認 | 公表文 |
| 10/19 | 10/23 | パピレス/電子書籍販売サイト「Renta!」 | 型を特定できず | 件数は未公表 | 件数未公表 | 公表文 |
| 10/20 | 10/20 | NEC(日本電気)/システム開発・保守の委託先(社名非公表) | 委託先・取引先経由 | 件数は未公表 | 件数未公表 | 公表文 |
| 10/20 | 10/20 | 国土交通省(経済産業省・環境省と同時発表)/「住宅省エネ2024キャンペーン」補助金申請システム(事務局:博報堂) | 委託先・取引先経由 | 23,918名(16,950事業者、速報値) | おそれ・上限 | 公表文 |
| 10/20 | 10/21 | オトトイ/音楽配信「OTOTOY」 | 脆弱性・設計不備 | 最大約48万件 | おそれ・上限 | 公表文 |
| 10/21 | 10/24 | GMOインターネット/お名前.com デスクトップクラウド | 型を特定できず | 件数は未公表(対象となり得るサーバー26,739件) | 件数未公表 | 公表文 |
| 10/21 | 10/21 | 大阪大学/全学教育用電子計算機システムの運用委託(NEC) | 委託先・取引先経由 | 77,851人(重複を除く) | 確認 | 公表文 |
| 10/21 | 10/21 | リクルート/カーセンサーnet、C-MATCH | 型を特定できず | 最大3,709,551件 | おそれ・上限 | 公表文 |
| 10/21 | 10/25 | ラクスライトクラウド(ラクスの100%子会社)/メール配信サービス ブラストメール | 型を特定できず | 全契約者の情報(総数は未公表)、ほか344契約分 | 確認 | 公表文 |
| 10/22 | 10/24 | 新潟日報社/新潟日報パスポート(ニュースレター等のメール配信) | 委託先・取引先経由 | 最大約25万3000人(新潟日報パスポート全会員) | 確認 | 公表文 |
| 10/22 | 10/22 | H.I.S.ホテルホールディングス/ホテル会員向けメールマガジン | 委託先・取引先経由 | 約14万人分 | おそれ・上限 | 公表文 |
| 10/22 | 10/22 | 東北電力フロンティア/eポイントモール(会員向けメールマガジン) | 委託先・取引先経由 | 最大約10万件 | おそれ・上限 | 公表文 |
| 10/22 | 10/22 | JR四国(四国旅客鉄道)/JR四国ツアーWebメールマガジン | 委託先・取引先経由 | 約3万件 | おそれ・上限 | 公表文 |
| 10/22 | 10/22 | ネットプロテクションズ/後払い決済「NP後払い」請求書再発行システム | 型を特定できず | 28,884件(取引の件数) | 確認 | 公表文 |
| 10/22 | 10/23 | MIRARTHホールディングス/タカラレーベン オーナーズクラブ DLPS | 委託先・取引先経由 | 約11,300件 | 続報で漏洩なし | 公表文 |
| 10/22 | 10/23 | 南城市/尚巴志ハーフマラソン大会 ランナーへのアンケート配信 | 委託先・取引先経由 | 個人情報の漏洩なし(初報は11,117件) | 続報で漏洩なし | 公表文 |
| 10/22 | 10/23 | カプコン/CAPCOM ID、イーカプコン | 型を特定できず | 11,774,247件(全世界のアカウント) | 確認 | 公表文 |
| 10/23 | 10/23 | グリーンモンスター/FXデモトレードアプリ「FXなび」 | 脆弱性・設計不備 | 約619万件(ユーザー情報等。メールアドレスは6万6003件) | おそれ・上限 | 公表文 |
| 10/23 | 10/23 | トレジャー・ファクトリー/「出張買取」「トレファク引越」の案件管理システム | 脆弱性・設計不備 | メールアドレス746,277件 | 確認 | 公表文 |
9月より前に起き、期間中に続報が出た事案(26件)
| 初報 | 最新の報 | 組織・サービス | 原因の型 | 公表された件数 | 件数の確かさ | 公式発表 |
|---|---|---|---|---|---|---|
| 2/14 | 9/25 | ワシントンホテル/社内の一部サーバー(ランサムウェア) | ランサムウェア | 件数は未公表 | おそれ・上限 | 公表文 |
| 3/26 | 10/15 | ムーンスター/公式オンラインストア(8店舗)の顧客情報を持つシステムサーバー | ID・パスワードの悪用 | 最大59万3千人 | おそれ・上限 | 公表文 |
| 6/11 | 9/30 | ジェリービーンズグループ/インターネットバンキングの送金(ビジネスメール詐欺) | 詐欺 | 個人情報の漏洩なし(資金流出の事案) | 個人情報の漏洩ではない | 公表文 |
| 6/30 | 10/1 | アフラック生命保険/アフラック よりそうネット・オンライン相談 | 脆弱性・設計不備 | 約440万人(顧客)、約4万店(代理店) | 確認 | 公表文 |
| 7/7 | 9/14 | プルデンシャル生命保険/元営業社員が持ち出した帳票類 | 紛失・盗難 | 担当顧客1,570名 | 確認 | 公表文 |
| 7/13 | 9/18 | ニチレイ/グループのサーバ(冷蔵倉庫・冷凍食品の業務システム) | 型を特定できず | 3,308件・6,849件・43,709件(区分別) | 確認 | 公表文 |
| 7/13 | 9/30 | 八王子学園八王子中学校・高等学校/校内サーバー | ランサムウェア | 件数は未公表 | 件数未公表 | 公表文 |
| 7/14 | 9/8 | ファイブフォックス(コムサ等)/グループの一部システム(ランサムウェア) | ランサムウェア | 59,504件ほか4区分(区分別の件数) | おそれ・上限 | 公表文 |
| 7/22 | 9/10 | 扶桑電通/社外との情報共有用クラウドストレージ | 委託先・取引先経由 | 26,489件 | おそれ・上限 | 公表文 |
| 7/24 | 9/15 | ムラウチドットコム/Webシステム | 脆弱性・設計不備 | 7,716,811件 | 確認 | 公表文 |
| 7/29 | 9/14 | 一般社団法人生命保険協会/生命保険契約照会システム | 設定ミス・不具合 | 重複を除き27,407件(延べ37,929件) | おそれ・上限 | 公表文 |
| 7/31 | 9/24 | EPARKリラク&エステ/PeakManager(顧客台帳) | 型を特定できず | 約2,218万レコード(人数ではない) | 確認 | 公表文 |
| 8/1 | 10/16 | Eストアー/ショップサーブ | 脆弱性・設計不備 | 約23,356,000人(初報は延べ8,853,839件) | 確認 | 公表文 |
| 8/6 | 9/3 | シーイーシー/東京第二データセンター | ランサムウェア | 個人情報の漏洩なし(データセンターへの攻撃) | 続報で漏洩なし | 公表文 |
| 8/10 | 10/9 | REXT Holdings・REXT(WonderGOO、新星堂、JEANS MATEなど)/社内ネットワーク | ランサムウェア | 1,044,906件(ほか掲載を確認したファイル310件) | 確認 | 公表文 |
| 8/12 | 10/5 | ホワイトエッセンス/予約サイト・基幹システム | 脆弱性・設計不備 | 約105万アカウント | 確認 | 公表文 |
| 8/13 | 10/7 | チャーム/チャーム本店(ペット用品EC) | ID・パスワードの悪用 | 合計約39万件(ほか退会者 約2.5万件) | 確認 | 公表文 |
| 8/15 | 10/5 | 両毛システムズ/社内ネットワーク(ファイルサーバー) | 委託先・取引先経由 | 両毛システムズの件数は未確認(委託元では大東ガス約124,000件など) | おそれ・上限 | 公表文 |
| 8/17 | 9/10 | さくらインターネット/さくらのレンタルサーバ・販売管理システム | 型を特定できず | 1,360,563アカウント(販売管理システム) | おそれ・上限 | 公表文 |
| 8/18 | 9/30 | VOISING/社内のBIツール | 脆弱性・設計不備 | 約17万件 | 確認 | 公表文 |
| 8/24 | 9/18 | ファンくる/モニター体験サイト ファンくる | ID・パスワードの悪用 | 59,389名 | おそれ・上限 | 公表文 |
| 8/28 | 9/24 | 生活協同組合コープやまぐち/コープやまぐちLINEミニアプリ | 型を特定できず | 143,126件・69,586件など(区分別の4つ) | おそれ・上限 | 公表文 |
| 8/28 | 10/13 | カインドオル(トレジャー・ファクトリーの連結子会社)/ECサイトのECプラットフォーム | ID・パスワードの悪用 | 136,464名 | 確認 | 公表文 |
| 8/28 | 10/15 | イエローハット/イエローハットWEB作業予約システム | 型を特定できず | 1,797,124名分(初報は最大1,801,499名分) | 確認 | 公表文 |
| 8/28 | 10/22 | コロナ/施工情報を管理する外部クラウドサービス | ID・パスワードの悪用 | 概数24,000名(初報は最大35,000名分) | 区別なし | 公表文 |
| 9/18 | 10/23 | PFU/「PFUダイレクト本店」(旧ショップサーブ利用分) | 委託先・取引先経由 | 78,873件(初報は最大169,355件) | 確認 | 公表文 |
公式発表の列を「なし」とした行は、組織の公式発表が見つからなかったか、公式サイトがページの自動取得を受け付けず本文を確かめられなかったか、公表ページの掲載が終わっていたものです。件数や原因は続報で変わるので、引用するときは各社の最新の公表を確かめてください。
よくある質問
まとめ|原因を具体的に公表した事案は、156件中29件
ニュースで取引先や使っているサービスの名前を見たら、その件数が漏洩を確認した数か、おそれのある数かを最新の続報で確かめてから、社内に伝えてください。社内資料には、確かめた日付も添えておくと後で見直せます。
弊社は京都市左京区(百万遍)を拠点に、業務システムからAIエージェントまでの開発を手がけています。社内AIを作るときに、データがどの事業者の基盤まで流れるかを設計の段階から書き出すご相談も承ります。
この一覧は、どのように作ったか
対象は、2026年9月1日から10月25日までに国内で公表された事案と、同じ期間に続報が出た事案です。9月より前に起きた事案でも、期間中に件数の確定や原因の公表があったものは入れました。公式発表が8月以前に出され、期間中には報道だけがあった6件は数えていません。海外の事案と、オープンソースのパッケージへの攻撃も除いています。
事案の情報は、セキュリティ専門メディアのSecurity NEXTとScanNetSecurityの9〜10月の記事、まとめサイト(piyolog、rocket-boysほか)の一覧、個人情報保護委員会の公表から集め、同じ事案の重複を除いて一覧にしました。詳しく調べた156件以外の266件のうち、15件は調査の途中で公式発表を確かめ、251件は報道とまとめサイトの記載によります。原因の書き方と件数の確かさは、公表文の表現をもとに弊社が分類しました。公表資料を整理した集計で、侵入の原因を弊社が独自に調べたものではありません。取得できた公式発表の本文は2026年10月25日までに保存し、リンクは2026年10月28日に開けることを確かめました。
誤りに気づいた場合は、お問い合わせフォームからお知らせください。確かめたうえで訂正します。
引用するときの表記の例:株式会社ノーコードソリューションズ「情報漏洩の事例一覧|2026年9〜10月の国内156件と原因の公表状況」(2026年10月25日時点の集計)
登壇・セミナー実績
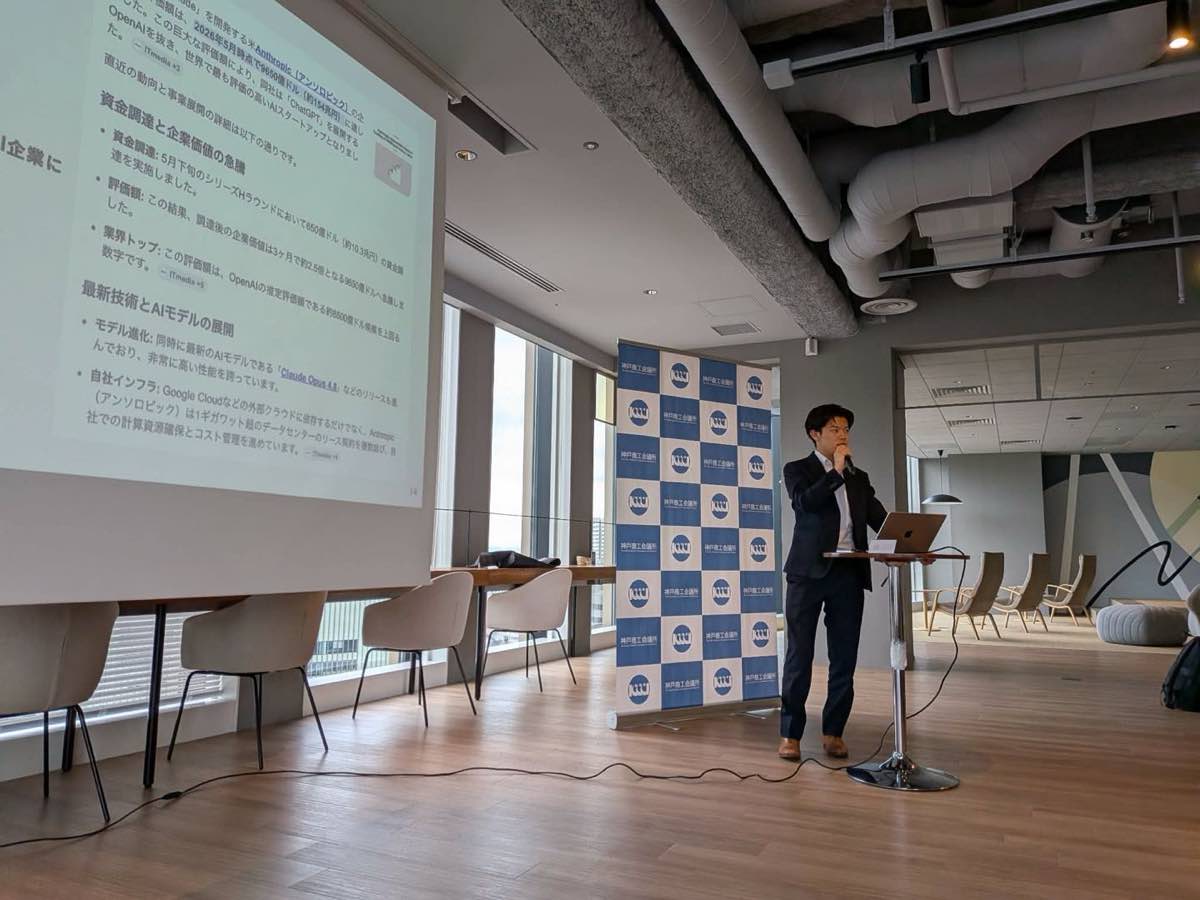
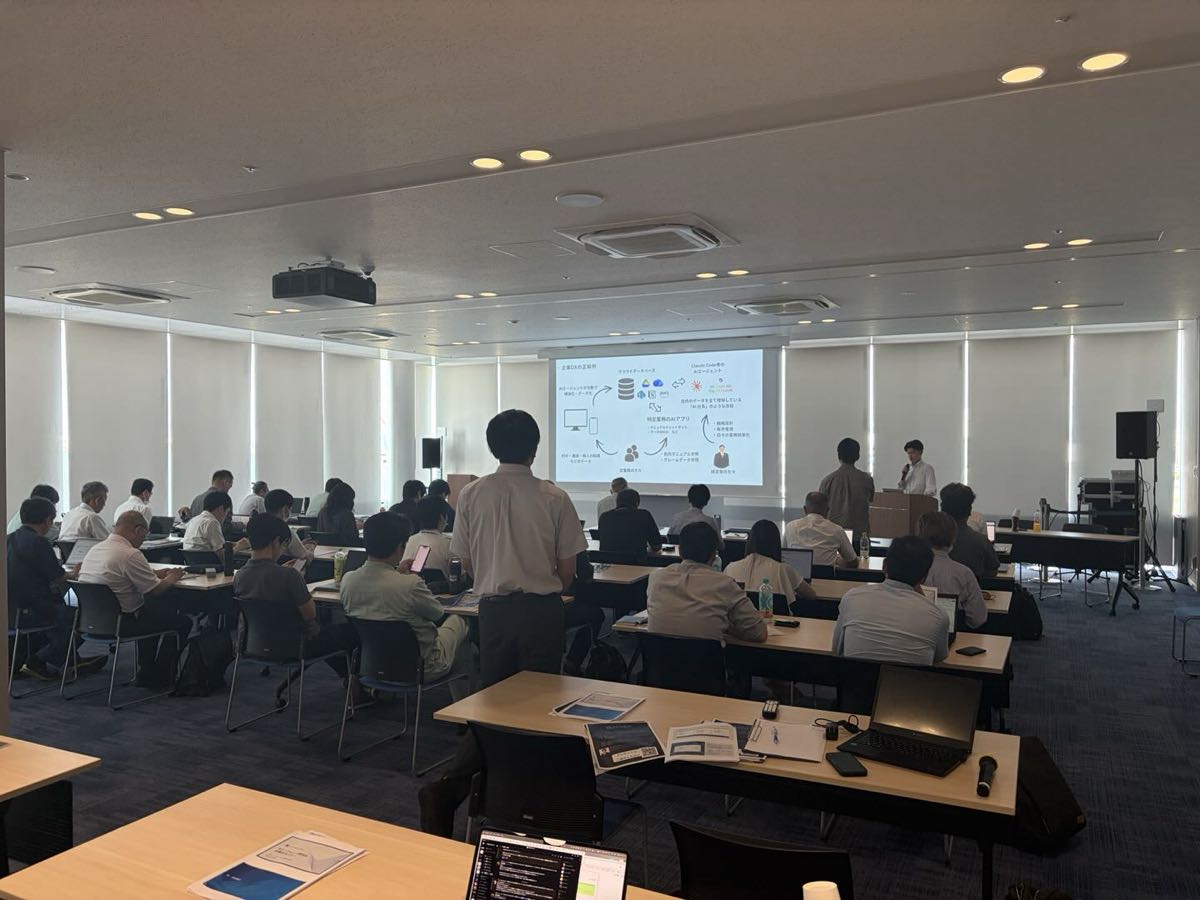
神戸商工会議所・石川県庁など、各地の商工会議所や自治体でAI活用セミナーに登壇しています。
ご相談と資料
読んだ内容を、
自社の業務に当てはめたい方へ
どの業務から手を付けるか、何を作るかが決まっていなくても構いません。30分の無料相談で、今の状況から伺います。
ご相談はオンラインでも、京都・百万遍のオフィスでもお受けします。秘密保持契約を先に結ぶこともできます。


コメント