【ファイル1つの誤送付で17万人分が他社へ⁉】情報漏洩11件の原因と対策
はじめに:情報漏洩は、自社でも起きうる話になっていないでしょうか
自社の情報が、どこから外に出うるかを把握しているでしょうか。情報漏洩のニュースを見て、自社で何を確かめればよいかが分かるでしょうか。
2026年9月25日、カーシェアリングサービス「タイムズカー」のWebシステムへの不正アクセスが公表されました。運営するパーク24によると、漏洩したアカウントは約660万件で、そのうち約160万件では運転免許証の画像などの本人確認書類も漏洩しました。9月29日には、北海道のコンビニ、セイコーマートがアプリの会員情報への不正アクセスを公表し、10月5日の第四報では、対象のアカウントを574,647人分としています。どちらも、侵入の原因は10月5日時点で公表されていません。
本記事で事例を集めた期間(7月1日〜10月4日)の後になりますが、10月5日には、GMOリサーチ&AIが、運営するアンケートサイト「infoQ」の会員の個人情報が外部に持ち出されたことを公表しました。対象は最大94万8,498件で、611件のポイント(計2,869,500円分)が本人の意思によらずAmazonギフトコードに交換される二次被害(漏れた情報を使った別の被害)も確認されています。原因はソフトウェアの脆弱性を悪用した侵入とするだけで、調査結果と再発防止策は改めて公表するとしています。
原因が公表されていない事案からは、どこから入られたかは分かりません。一方で、同じ時期に原因まで公表された事案もあります。本記事では、2026年7月1日から10月4日までに、初報か調査結果が公表された国内の情報漏洩の事例を、各社の公式発表で1件ずつ確かめ、原因の型ごとに整理します。そのうえで、自社で確かめることについて、筆者の見解を示します。
結論を先に書くと、2章で取り上げた11件のうち、提供元も知らなかった脆弱性を突かれたKDDIを除く10件は、公表された範囲で見ると、自社でも事前に点検できる項目に関わるものでした。修正プログラムの適用が間に合わなかった機器やツール、プログラムの設定ファイルに書かれていた鍵、5年あまり気づかれなかった権限の設定、警察官を名乗る者による詐欺にあった社員、手作業の送付ミス、委託先に残っていたデータです。ただし、アフラック生命保険は攻撃の手口を、三井不動産とイノベーションは資格情報や鍵がどう盗まれたかを公表していないので、どこまで事前に防げたかは分かりません。各社が事故の後に挙げた対策の多くは、事故の前から始められるものでした。また、社員研修については、よくある形の研修だけでは効果が小さいという大規模な研究があり、研修の形まで選ぶことが大切です。
2章は原因の型ごとに分けているので、自社に近い型の事例だけを読めば足ります。要点は、はじめにと3章の確認表、4章のまとめで分かるようにしています。
件数や原因は、すべて各社の公式発表で確かめた2026年10月5日時点の情報です。事例の選び方と出典は、記事末尾の参考文献と付録の一覧表にまとめています。
1. 基礎知識|情報漏洩の件数の読み方と原因の型
1-1. 件数は「何の件数か」で意味が変わる
情報漏洩のニュースで最初に目に入るのは件数です。ところが、公式発表の件数は、同じ「件」でも中身が事案ごとに違います。SNSやまとめ記事では、この違いが落ちた数字が広まりがちです。
| 件数の種類 | 意味 | 例(公式発表) |
|---|---|---|
| 漏洩を確認した件数 | 外部に出たことを確かめた数 | KDDI:メールアドレス12,231,954名 |
| 漏洩の可能性・おそれの件数 | 外部に出たかは確かめられていない、対象になりうる数 | アサヒグループ:漏洩のおそれは5区分で約229万件。このうち漏洩を確認したのは、2月18日に公表した従業員5,117件と取引先関係者110,396件 |
| 保存されていた件数 | 紛失した機器などに入っていた数。流出は確認されていない | 九州電力送配電:所在不明のSSD(記憶媒体)に保存されていた1,354万件 |
| 延べ件数 | 同じ人の情報が重複して入っている可能性がある数。人数ではない | Eストアー:延べ8,853,839件 |
| 続報で変わった件数 | 調査が進んで増減した数 | OZmall:第1報447,610名から、第2報で442,779名へ |
アサヒグループの約229万件は、公式発表の表にある5つの区分を足した値で、公式は合計を書いていません。生命保険協会も、延べでは37,929件、重複を除くと27,407件と、2つの数字を並べて公表しています。
件数の大きさは、攻撃の高度さとは比例しません。2章で見るとおり、17万件規模の誤送付は、ファイルの入れ間違いから起きました。九州電力送配電の1,354万件は流出が確認された数ではありませんが、記憶媒体を1つ紛失しただけで、それだけの件数が漏洩の対象になりえます。
1-2. 原因の型は5つに分けられる
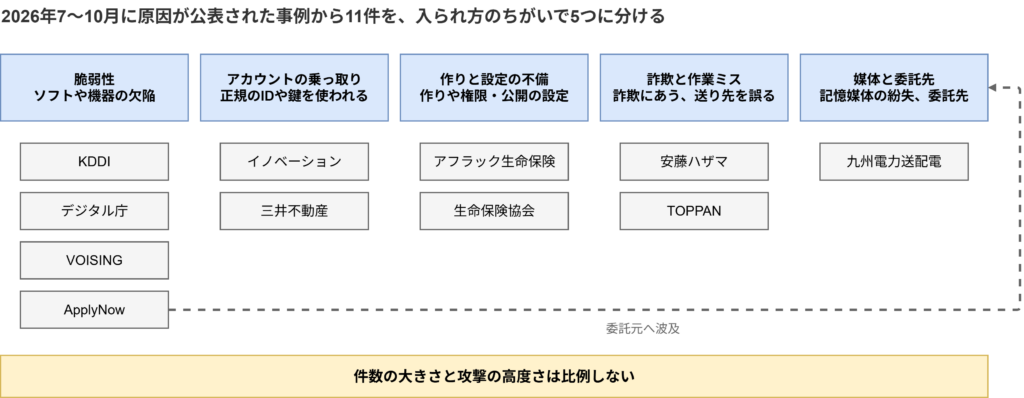
原因が公表された事例は、入られ方のちがいで次の5つの型に分けられます。1つの事案が2つの型にまたがることもあります。本記事では、ログインやシステムの呼び出しに使うIDとパスワード、APIキー(外部のプログラムが機能を呼び出すときに使う文字列)などをまとめて「鍵」と呼びます。各社の発表では「認証情報」「資格情報」とも書かれています。
| 原因の型 | どこから入られたか | 2章の事例 |
|---|---|---|
| 脆弱性 | ソフトウェアや通信機器の脆弱性(修正が必要な欠陥) | KDDI、デジタル庁、VOISING、ApplyNow |
| アカウントの乗っ取り | 正規のIDとパスワード、APIキーなどの鍵 | イノベーション、三井不動産 |
| 作りと設定の不備 | システムの作りや、権限・公開の設定の誤り | アフラック生命保険、生命保険協会 |
| 詐欺と作業ミス | 社員が詐欺にあう、送り先や添付を誤る | 安藤ハザマ、TOPPAN |
| 媒体と委託先 | 記憶媒体の紛失、委託先での扱い | 九州電力送配電(ApplyNowも委託先の事例) |
2. 事例の整理|2026年7〜10月の情報漏洩事例を原因の型で見る
ここでは、原因が公表された事例のうち11件を、1-2の型ごとに紹介します。選んだのは、原因の型ごとに、件数が大きいか社会の関心が高く、公表された原因と対策から読者が自社に当てはめやすい事例です。原因の型が公表された残りの18件は、付録の一覧に載せています。型ごとの全体像は1-2の表と画像1のとおりです。2-2は、脆弱性の型のうち、データ分析ツールの脆弱性を突かれた2件をまとめた節です。どの事例も、何が起きたか、公表された原因、公表された対策、自社への教訓の順で書きます。原因と対策の「」内は、各社の公式発表の文言です。
2-1. 脆弱性:KDDI、デジタル庁
KDDI(ISP事業者向けメールシステム)
- 何が起きたか:KDDIがインターネットサービスプロバイダー6社に提供しているメールシステムが、2026年5月16日から不正アクセスを受けていました。KDDIは6月17日に確認し、7月6日(7月21日に件数を訂正)に、漏洩を確認したのはメールアドレス12,231,954名、そのうちパスワード7,616,173名と公表しました
- 公表された原因:「本件不正アクセスは、当社が本システムの一部として導入していた第三者製のソフトウェア(以下本ソフトウェア)の脆弱性(以下本脆弱性)を悪用されたことによるもの」。さらに、この脆弱性は6月17日時点で「本ソフトウェアベンダーが認識していない脆弱性でした」と説明しています
- 公表された対策:外部通信を制御する全サーバーへの、不審な動きを検知する仕組み(EDR)の導入。今後の対策として、ソフトウェアの設計書とプログラムをAIも使って網羅的に分析すること
- 自社への教訓:提供元も知らない脆弱性(ゼロデイ)は、修正を早く当てるだけでは防げません。入られたことに早く気づく監視と、入られたときに取られる情報を減らす設計を、あわせて用意します
デジタル庁(ガバメントソリューションサービス)
- 何が起きたか:府省共通の業務基盤で、6月25日に保守運用担当者のアカウントから大量のファイルにアクセスされたことを検知し、7月9日に通信機器経由の侵入と判明しました。9月11日に、約24.6万件の個人情報が漏洩した可能性があると公表しています
- 公表された原因:「第三者がネットワーク接続機器(VPN)の脆弱性を利用してシステムに侵入し、不正アクセスを行っていた」。Q&Aでは、この脆弱性は「攻撃が確認される前に、公表されていたもの」で、評価は「中(CVSS値※Mediumレベル)」だったと説明しています。CVSSは脆弱性の深刻度を点数で表す国際的な指標です
- 公表された対策:脆弱性管理の見直しと外部からの接続方法の改善。Q&Aでは「実質的なリスクに基づいて、一層迅速かつ先行的な対応」を行うとしています
- 自社への教訓:デジタル庁は、深刻度に応じた一般的な対応より早く対処を進めていましたが、修正プログラムの適用前に悪用されたと説明しています。深刻度が「中」の脆弱性でも、実際に悪用されます。修正の順番を深刻度の点数だけで決めない理由は、3-2で研究の数字とあわせて説明します
2-2. データ分析ツールの脆弱性:VOISING、ApplyNow
VOISING(エンタメ事業。BIツール)
- 何が起きたか:社内で使っていたBIツール(社内のデータを集計して表やグラフにするツール)に8月10日から不正アクセスを受け、8月16日にツール内の顧客データをダウンロードされました。9月30日の最終報告で、漏洩が確認された件数を約17万件としています
- 公表された原因:「BIツールに存在した既知の脆弱性に対する修正の適用が、脆弱性情報の公開から攻撃までの時間軸に間に合わなかったことが直接の原因です」
- 公表された対策:「脆弱性情報の受信体制と深刻度に応じた対応期限の規定、判断責任者の明確化」、社内ツールをインターネットへ直接公開しない構成への見直し、BIツール上の個人情報の仮名化(氏名などを別の記号に置き換えること)と最小化、大量のデータ取得や不審な管理操作を検知して知らせる監視の強化。実施済みの対策として、資格情報の棚卸しと最小権限化
- 自社への教訓:分析のために顧客データの写しを置いたツールは、本体のシステムと同じ水準の対策が要ります。写しに入れる個人情報を減らせば、入られたときに出ていく範囲も減ります
ApplyNow(採用管理サービス)と委託元
- 何が起きたか:録画面接や採用管理のサービスを提供するApplyNowが、8月9日から9月7日まで不正アクセスを受け、9月9日に公表しました。委託元の吉野家ホールディングスによると、吉野家の応募者4,998件、はなまるの応募者368件と、両社の採用担当者のアカウント418件(公式は、この件数はアカウント数で、重複があるため人数とは一致しないと注記)が漏洩しました。ほかにも、富士市、大阪市、島田市、入間市、一宮市、橿原市、所沢市の7つの自治体が、職員採用の試験の申込者や受験者の情報が対象になったと公表しています
- 公表された原因:ApplyNowは「当社で利用しているデータ分析ツールの脆弱性を突いた第三者による不正アクセス」と説明しています。委託元の吉野家ホールディングスは、「対象となる情報が契約終了後も ApplyNow のデータベースに残っていた」とし、契約終了に伴い消去されるものと認識していたが「ApplyNow における実際の運用は当社の認識と異なっていた」と公表しています
- 公表された対策:ApplyNowは、該当ツールへのアクセスの完全遮断と修正版の適用。吉野家ホールディングスは「委託先の管理体制や契約内容、定期的な監査等、委託先に対する管理方法を見直すとともに、SaaS 導入時の審査やログ管理等、当社の情報セキュリティ管理体制のさらなる強化を進めてまいります」。SaaSは、インターネット経由で使うソフトウェアのサービスです
- 自社への教訓:クラウドサービスに預けたデータは、契約が終わっても消えているとは限りません。契約の時点で消去の時期と方法を決め、終了時に消去されたことを確かめます
2-3. アカウントの乗っ取り:イノベーション、三井不動産
イノベーション(法人向けIT・マーケティングサービス)
- 何が起きたか:開発に使うGitHub(プログラムを保管・共有するサービス)の認証情報が第三者に使われ、リポジトリ(プログラムの保管場所)に入られました。8月7日の確定報(8月10日に一部訂正)で、漏洩が確認された顧客情報を62,689名分としています
- 公表された原因:「外部サービス(GitHub)にアクセスするための認証情報が、プログラムの設定ファイル内に直接記載された状態で運用されておりました。この認証情報を第三者が不正に取得し、悪用したことが、今回の不正アクセスの直接の原因でした。」。あわせて、分析・開発の過程で「一部の個人情報がGitHub上のリポジトリ内にも保存されている状態がございました」と、2つめの原因を挙げています。認証情報を第三者がどう取得したかは公表されていません
- 公表された対策:悪用された認証情報の無効化、認証情報の発行を組織全体で統制する仕組みへの切り替え、GitHubのリポジトリへのアクセスの監視の強化、リポジトリに個人情報を保存しない運用ルールと、混入を自動で止めるチェックの導入
- 自社への教訓:プログラムに鍵を書く運用と、開発の場に個人情報を置く運用が重なると、鍵が1つ漏れただけで、顧客情報まで取られます
三井不動産(グループが利用する一部のシステム)
- 何が起きたか:8月28日に一部のシステムへの不正アクセスを確認し、9月28日の第二報で、役職員等の氏名・メールアドレスなど最大19,000件と、社外関係者のメールアドレスなど最大36,000件が閲覧された可能性があると公表しました。いずれも可能性の件数です
- 公表された原因:「当社が利用する一部のシステムに係る資格情報が不正に利用され、第三者に情報の一部を閲覧された可能性があることを確認しました。」。資格情報(IDとパスワードなど、ログインに使う情報)がどう盗まれたかは公表されていません
- 公表された対策:不正アクセスに使われた資格情報の無効化、不正アクセスに使われうる全アカウントの棚卸し、当該システムの監視の強化、不正アクセスを検知する仕組みの追加
- 自社への教訓:正規の資格情報で入られると、外からは通常の利用と見分けにくくなります。三井不動産も、再発防止策として、不正アクセスに使われうる全アカウントの棚卸しを挙げています
2-4. 作りと設定の不備:アフラック生命保険、生命保険協会
アフラック生命保険(契約者向けサイトと代理店の相談システム)
- 何が起きたか:6月10日に最初の漏洩が起き、6月25日に不正アクセスによる漏洩が判明しました。7月31日の調査結果で、約440万人の契約者の情報(うち保険料振替口座の情報を含むのは約22万人)の漏洩を公表しました
- 公表された原因:「今回の攻撃で使われたアクセスとデータ照会の手口に対する制御が不十分であったことが明らかになりました。」。あわせて、「今回のアクセスの形式が通常の利用時と同様であったことから、不正アクセスとして直ちに検知することができませんでした」と説明しています
- 公表された対策:アクセス時の認証とデータ照会時の認可(ログインした人に、どのデータまで見せるかを決める仕組み)の強化、大量アクセスの監視と制御、設計時のセキュリティレビューとリリース前の侵入テスト(攻撃者と同じ手口でシステムの弱点を探す検査)の強化
- 自社への教訓:1件ずつは正しい形の照会でも、短い時間に大量に続けば異常です。誰が何件まで照会できるかの上限と、大量の照会や一括出力の監視は、システムを作る時点で決めておきます
生命保険協会(生命保険契約照会システム)
- 何が起きたか:ログインしていない利用者にも、他の利用者の個人情報を見られる権限が付いていて、2021年7月の運用開始から2026年7月27日に止めるまで、5年あまりその状態が続いていました。9月14日の調査結果で、閲覧できる状態だった個人情報を延べ37,929件、重複を除いて27,407件としています
- 公表された原因:「本件の原因は、ゲストユーザー(ログインしていない利用者)に、他の利用者の個人情報を参照できる権限が誤って付与されたことによるものです。」「運用開始時の確認・検証およびその後の定期的な点検が十分ではなかったと認識しております。」
- 公表された対策:システム設定に関する確認の強化、システムリスク管理の強化、システム運営に関する確認・検証態勢の強化
- 自社への教訓:権限の設定は、作ったときに確かめても、その後の点検がなければ誤りが残り続けます。この事案は外部のセキュリティ専門機関の指摘で判明しています
2-5. 詐欺と作業ミス:安藤ハザマ、TOPPAN
安藤ハザマ(総合建設業)
- 何が起きたか:8月16日から23日にかけて、社員が警察官を名乗る者から連絡を受け、求められるまま8月17日に名刺管理システムの名刺情報約5,000件をメールで送りました。社員が自ら警察に連絡して詐欺と分かり、会社は8月24日に把握、8月31日に公表しました
- 公表された原因:「弊社社員が警察官を名乗る者に騙されたことに起因し、弊社が管理する個人情報(名刺情報)が外部に流出したことが判明いたしました。」「一連の連絡は警察官によるものではなく、架空請求を目的とした詐欺であることが判明しました。」
- 公表された対策:「個人情報保護および情報セキュリティに関する教育を実施するとともに、データアクセス権限の見直しにより再発防止を図ってまいります。」
- 自社への教訓:システムに不正アクセスされなくても、正規の権限を持つ社員が詐欺にあえば、情報は外に出ます。会社自身も、教育と、社員が扱えるデータの範囲の見直しの2つを対策に挙げています。研修の形については3-4で研究とあわせて扱います
TOPPAN(委託先)と損害保険ジャパン(委託元)
- 何が起きたか:保険料控除証明書の発行業務を受託していたTOPPANが、9月1日に損害保険ジャパンの契約者177,426名分(カナ氏名、証券番号など。同じ契約者の重複を含む可能性があり、精査で減る場合がある)のデータを、他社向けのファイルに誤って入れて送付しました。両社が9月29日に公表しています。送付先は1社で、削除済みです
- 公表された原因:「複数社分の ZIP ファイルが同一フォルダにある状態でドラッグ&ドロップ操作を行ったことにより、損害保険ジャパン株式会社様のZIP ファイルを、他社様向けの ZIP ファイル内へ誤ってコピー」「送付前に ZIP ファイル内部の内容を再確認していませんでした」。不正アクセスやサイバー攻撃によるものではないとしています
- 公表された対策:添付の方法を統一し、作業者とは別の確認者を置き、添付ファイルの容量と日時を照合し、送付の手順をシステム化する(TOPPAN)。委託先管理の強化(損害保険ジャパン)
- 自社への教訓:手作業の送付は、1回の操作ミスで17万件規模の誤送付につながります。TOPPANが挙げた対策は、人の注意に頼るのではなく、確認者を分ける、送付をシステムに任せるといった仕組みで防ぐものです
2-6. 媒体と委託先:九州電力送配電
九州電力送配電
- 何が起きたか:データ保存用サーバーの容量が逼迫したため、過去データのバックアップに使っていたSSD(記憶媒体)が、5月26日に見当たらないことが分かりました。7月8日に件数を精査し、SSDに保存されていたのは個人情報1,003万件と法人等の契約情報351万件の、計1,354万件と公表しています。保存されていた件数で、外部への流出は確認されていません
- 公表された原因:「本事案の発生原因としては、外部記憶媒体の取扱いや委託先の監督が不十分であったことと考えております。」。報告書では、SSDの使用の必要性の確認、物理的な保管、データの保護(暗号化など)、委託先への指示の4点の不備を挙げています
- 公表された対策:外部記憶媒体を「使わない・持ち出させない・読み取れない」の三原則。原則として使わず、使うときは権限者が承認し、鍵付きの場所に保管し、暗号化やパスワード保護をし、委託先への指示を手順書に明記する。あわせて、従業員と委託先への情報セキュリティ教育を毎年続ける
- 自社への教訓:攻撃がなくても、データを持ち運べる形にしただけで漏洩の対象は大きくなります。記憶媒体を使わない運用と、使う場合の暗号化は、費用をかけずに始められる対策です
3. 応用・発展|情報漏洩の事例から見える、自社で確かめる対策
3-1. 各社が事故の後に挙げた対策
2章の11件で、各社が再発防止策または今後の対策として挙げたものを、内容ごとに分けて数えました。侵入の直後に行った封じ込めの措置(通信の遮断、修正版の適用、鍵の無効化や変更)は数えていません。分類は筆者によるもので、1社が複数に当てはまります。
| 対策の内容 | 挙げた事例 | 数 |
|---|---|---|
| 監視と検知の強化 | KDDI、VOISING、吉野家(ApplyNowの委託元)、イノベーション、三井不動産、アフラック生命保険 | 6 |
| アカウント・鍵と権限の見直し | VOISING、イノベーション、三井不動産、アフラック生命保険、安藤ハザマ | 5 |
| 設計と設定の点検、手順の仕組み化 | KDDI、アフラック生命保険、生命保険協会、TOPPAN、九州電力送配電 | 5 |
| 持つデータを減らす・置き場所を決める | VOISING、イノベーション、九州電力送配電 | 3 |
| 委託先の管理 | 吉野家、損害保険ジャパン、九州電力送配電 | 3 |
| 修正プログラムの適用の運用 | デジタル庁、VOISING | 2 |
| 外部からの接続経路の見直し | デジタル庁、VOISING | 2 |
| 社員への教育 | 安藤ハザマ、九州電力送配電 | 2 |
並べると、どれも事故の前から始められる内容です。ただし、これは各社が挙げた対策を並べたもので、あとから見て防げたと判断したものではありません。また、各社の対策をそのまま写しても、自社でどこから始めるべきかは決まりません。3-2では、研究の結果をもとに、何を優先すべきかを補います。
3-2. 型ごとに自社で確かめること
2章の事例から、自社で確かめることを型ごとに表にしました。表の多要素認証は、パスワードに加えてスマートフォンなどで本人確認する仕組みです。
| 確かめること | 根拠になった事例 | 中小企業でもすぐできるか |
|---|---|---|
| インターネットからつながる機器とツール(VPN機器、分析ツール、管理画面)の一覧があるか | デジタル庁、VOISING、ApplyNow | できる。一覧を作るだけで始められる |
| 修正プログラムを当てる期限を、深刻度の点数だけで決めていないか | デジタル庁、VOISING | できる。下の研究を参照 |
| 管理者と社員のアカウントに多要素認証を付けているか。使っていないアカウントが残っていないか | KIND(付録)、三井不動産 | できる。使っているサービスの設定を確かめる |
| プログラムや設定ファイルに鍵を書いていないか。漏れたら発行し直す手順があるか | イノベーション | 開発をしていればできる。委託先には確認を求める |
| 権限と公開の設定を、作った後も定期的に点検しているか | 生命保険協会 | できる。点検の時期を決める |
| 分析ツールや開発環境に、顧客データの写しを必要以上に置いていないか | VOISING、イノベーション | できる。写しの一覧から始める |
| 委託先との契約に、消去の時期と方法、再委託の承認を書いているか | ApplyNow、九州電力送配電、徳島県(付録) | できる。契約の見直しで対応できる |
| 送付や記憶媒体の扱いを、人の注意ではなく手順と仕組みで確かめているか | TOPPAN、九州電力送配電 | できる。確認者を分けるところから |
| 大量の照会や一括出力を監視しているか | アフラック生命保険 | システムの作りによる。委託先に確認する |
このうち2つは、研究の結果からも理由を説明できます。
修正の順番を、深刻度の点数だけで決めない。 脆弱性が実際に悪用されるかを予測する仕組み(EPSS)を作った研究では、2022年12月の30日間を対象に、深刻度の点数(CVSS)が7以上の脆弱性をすべて直す方針を評価しています(Jacobs ほか、IEEE EuroS&PW 2023)。この方針では、公表済みの脆弱性の58.1%を直す対象にしても、30日間に悪用の動きが観測された脆弱性のうち直す対象に入ったのは82.1%で、残りの約18%は対象から外れていました。直した脆弱性のうち、実際に悪用の動きがあったのは3.9%です。同じ研究の予測を使った方針では、直す対象を7.3%に絞って、ほぼ同じ82.0%を対象に入れられました。深刻度の点数だけで決めると、直す対象は増えるのに、悪用の動きがあった脆弱性の約2割は対象から外れます。深刻度に加えて、悪用の見込みや、実際に悪用されているかの情報も見て期限を決めることを勧めます。ただし、予測を使った方針でも対象から外れる脆弱性は約2割残ります。デジタル庁の事案の脆弱性が予測で上位に入ったかどうかは、公表された情報からは分かりません。なお、研究の「悪用の動き」は攻撃の試みを観測したもので、侵入に成功したかどうかではありません。
鍵は、書かない仕組みと、漏れたら発行し直す手順で守る。 公開されたGitHubを約6か月観測した研究では、新しく見つかった鍵の候補が1日あたり中央値1,793件ありました。コミット(変更の記録)から検索に出るまでの時間は中央値20秒で、見つかった鍵の81%は16日たっても消されていませんでした(Meli ほか、NDSS 2019。2017年から2018年のデータ)。この研究は、記録から消しても、履歴を書き換えても、鍵を取り出せたことも確かめています。そのため、鍵が漏れたら消すだけでなく、発行し直す手順を決めておくべきだと考えます。イノベーションのリポジトリが公開されていたとは公表されていませんが、鍵をコードに書く運用の危険は、この研究からも読み取れます。
3-3. 中小企業が最初にやる3つ
専任の担当者がいない会社でも、次の3つは費用をかけずに始められます。
- アカウントに多要素認証を付け、使っていないアカウントを消す。 付録のKINDは、乗っ取られたスタッフアカウントに二段階認証(多要素認証の一種)が設定されていなかったと公表しています。三井不動産やイノベーションのように、正規の鍵で入られると見分けがつきにくくなります。3-4で紹介する研究の著者も、限られた予算なら、研修よりも技術的な対策のほうが投資効果が良さそうだと書いています。著者が例に挙げたのは、ハードウェアを使う多要素認証とパスワード管理ツールです
- インターネットからつながる機器とツールの一覧を作り、更新の期限を決める。 デジタル庁、VOISING、ApplyNowは、いずれも修正が必要な欠陥のある機器やツールから入られました。一覧がなければ、更新の対象も決まりません
- 顧客データの写しを減らす。 分析ツール、開発環境、記憶媒体、委託先に置いた写しは、本体と同じように漏れます。写しの一覧を作り、要らないものを消し、委託先との契約には消去の時期を書きます
3-4. 社員研修は、研修だけに頼らず形を選ぶ
安藤ハザマの事案は、システムではなく人が詐欺にあった事例です。会社自身も、再発防止策の1つめに教育を挙げています。社員研修は欠かせませんが、どんな研修でも効果が出るわけではありません。
大規模な医療機関の職員19,789人を対象に、8か月間、模擬のフィッシングメール(本物を装った偽のメール)を送った研究があります(Ho ほか、IEEE S&P 2025)。結果は次のとおりです。
- 年1回の研修を終えてからの日数と、偽のメールに引っかかるかどうかに、統計的に意味のある関係はありませんでした
- 偽のメールのリンクを押した人にその場で研修ページを出す方法(研修の出し方を職員ごとにランダムに分けて比較)では、研修のない人より引っかかる割合が平均1.7ポイント低いだけでした。8か月の間に、職員の56%が少なくとも1回は引っかかっています
- 研修ページの37%から51%は、開いてすぐに閉じられていました
- 一方で、質問に答えながら進む対話型の研修を最後まで終えた人は、受けたが最後まで終えなかった人と比べて、次に引っかかる見込みが19%低くなりました。ただし、著者自身が、絶対値では小さい差であることと、もともと注意深い人が最後まで終えただけの可能性があることを書いています
この研究が測ったのは、メールのリンクを押したかどうかです。警察官を名乗る者による詐欺にあった安藤ハザマの事案に、数字をそのまま当てはめることはできません。それでも、2つのことは言えます。
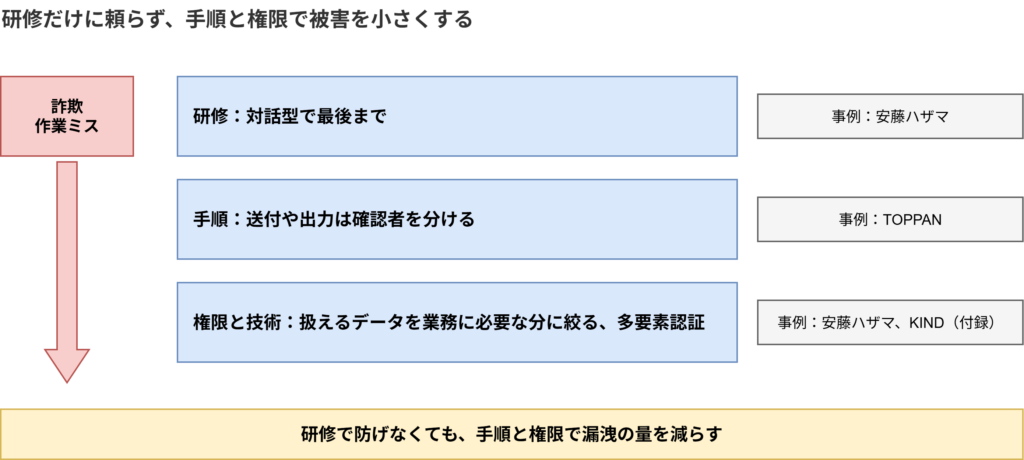
1つめは、研修だけに頼らないことです。詐欺にあっても大量のデータを外に出せないように、社員が扱えるデータの範囲を業務に必要な分に絞ります。安藤ハザマも、教育とあわせて「データアクセス権限の見直し」を挙げています。
2つめは、研修の形を選ぶことです。読むだけ、聞くだけの研修は、受けた記録が残っても行動は変わりにくいと考えられます。研修をするなら、質問に答えながら最後まで進める形を選びます。さらに、実際の業務の場面に近い題材を使い、自分で判断して実際に操作する形にすることが大切だと考えます。この点は、研究で確かめられたものではなく、筆者の考えです。
この考え方は、AIの導入やDXを進めるときにも当てはまると考えます。今回の11件に、AIツールが原因になった事例はありません。そのうえで、AIツールを業務に入れると、社員が扱う情報と道具が増えます。社内文書をAIに読ませる、顧客データを分析ツールに入れるといった使い方では、どの情報をどこまで入れてよいかを社員が判断する場面も増えます。ツールの使い方と、そこで扱ってよい情報の範囲を、業務の題材を使い、実際に操作して身につける研修が要ると考えます。この点も研究で確かめられたものではなく、筆者の考えです。AIツールに機密情報を入れるときの設計についてはClaude Code・Codexに機密情報を入れて大丈夫?情シスのためのセキュリティ設計ガイドで、社内文書の共有範囲の見直しについてはMicrosoft 365 Copilotを安全に全社展開する|情シスのための過剰共有対策 実践ガイドで解説しています。

3-5. 公表から分からないこと
2章で取り上げた11件と、付録で原因の型を書いた18件は、少なくとも原因の型までは公表された事案です。中身をどこまで書いているかは、事案ごとに差があります。はじめにで触れたタイムズカーやセイコーマートのように、原因を調査中としている事案や、infoQのように原因の型だけを公表して調査を続けている事案、模倣を防ぐために手口の公表を控える事案もあります。付録の30件のうち12件は、原因を非公表か調査中としています。
2章の11件でも、どこまで書くかには差があります。TOPPANや九州電力送配電は、操作や保管の手順まで公表しています。一方で、イノベーションと三井不動産は鍵や資格情報がどう盗まれたかを、アフラック生命保険は攻撃に使われた手口そのものを公表していません。
原因が分からなくても、自社で確かめられることはあります。タイムズカーの事案では、漏洩の対象に退会した人の情報も含まれていました。自社が使っていない人の情報をいつまで持っているか、その写しがどこにあるかは、ニュースの続報を待たずに確かめられます。
4. まとめと結論|情報漏洩対策は自社の確認と研修の形から
- 2章の11件のうち、KDDIを除く10件は、公表された範囲で見ると、自社でも事前に点検できる項目に関わるものでした。 修正の遅れた機器やツール、設定ファイルに書かれた鍵、点検されなかった権限、詐欺にあった社員、手作業の送付ミス、委託先に残ったデータです。手口や鍵の盗まれ方までは公表していない事例もあります
- 件数は「何の件数か」で読みます。 漏洩を確認した数、可能性の数、保存されていた数、延べの数は、同じ「件」でも意味が違います
- 各社が事故の後に挙げた対策は、事故の前から始められます。 中小企業なら、多要素認証、インターネットからつながる機器の一覧と更新期限、顧客データの写しを減らすことの3つからです
- 社員研修は、研修だけに頼らず、形を選びます。 よくある形の研修だけでは効果が小さいという研究があります。扱えるデータの範囲を絞ったうえで、対話型で最後まで終える形を選び、実際の業務に近い題材を使うことが大切だと考えます
本記事の事例は、2026年7月1日から10月4日までに初報か調査結果が公表された国内の事案を、各社の公式発表で確かめたものです。原因や件数は続報で変わることがあります。自社で判断するときは、各社の最新の発表を確かめてください。
検証環境:
- 調査の範囲: 2026年7月1日から10月4日までに初報か調査結果が公表された国内の情報漏洩事案
- 確認の方法: 各社・各団体の公式発表(Webページ、PDF)の本文を2026年10月4日に取得して確認し、10月5日に続報の有無を確認。infoQは10月6日に確認。報道やSNSの情報は、公式発表の場所を探すためだけに使用
- 論文: 3本とも全文を確認(参考文献を参照)
5. 付録|2026年7〜10月に公表された情報漏洩事例の一覧
2章で取り上げた11件と、はじめにのタイムズカー、セイコーマート以外の事例です(infoQは事例を集めた期間の後の公表なので、一覧には入れていません)。件数は公式発表の数字で、何の件数かを添えています。アサヒグループは、7月17日に対象の範囲を修正した報を期間内のものとして入れ、原因は期間外の2月18日の調査結果から引いています。表の中のランサムウェアはデータを暗号化して身代金を求める不正プログラム、リスト型攻撃は他のサービスから漏れたIDとパスワードの組み合わせを試す攻撃、CMSはWebサイトの記事やページを管理するシステムです。
| 事例 | 公表 | 件数(何の件数か) | 原因の型(公表された内容) | 公式発表 |
|---|---|---|---|---|
| Eストアー(ショップサーブ) | 8月1日、8月2日 | 延べ8,853,839件の漏洩(人数ではない) | 非公表・調査中 | 第2報 |
| ムラウチドットコム | 7月24日、9月15日 | 7,716,811件の漏洩 | 脆弱性(Webシステム) | お知らせ |
| Helpfeel(Gyazo) | 9月16日、9月25日 | ユーザーデータ約2,362万件の流出を確認 | 脆弱性(サーバー) | 第二報 |
| EPARKリラク&エステ(PeakManager) | 7月31日、9月24日 | 約2,218万レコードの外部転送を確認(人数ではない) | 非公表(模倣攻撃の防止のため) | 第二報 |
| アサヒグループホールディングス | 7月17日(範囲の修正) | 漏洩のおそれ約229万件(5区分の合計。2月18日に公表した確認済みの約11.5万件を含む) | アカウントの乗っ取り(2月18日の調査結果による。ネットワーク機器を経由して侵入した後、パスワードの脆弱性を突いて管理者権限を奪った。機器への侵入の手口は非公表)(ランサムウェア) | お知らせ |
| イエローハット(WEB作業予約) | 8月28日 | 最大1,801,499名(可能性) | 非公表(不正プログラムによる攻撃) | お知らせ |
| さくらインターネット | 8月17日から9月10日 | 1,360,563アカウント(可能性) | 非公表 | 第三報 |
| スターツ出版(OZmall) | 9月27日、10月1日 | 最大442,779名分(閲覧の可能性) | 脆弱性(中身は非公表) | 第2報 |
| LEAN BODY | 9月15日 | 約44万件の取得を確認(アカウント数) | 脆弱性(分析ツールの更新の遅れ) | お知らせ |
| チャーム(チャーム本店) | 8月13日から9月2日 | 漏洩の確認約37万件とおそれ約2万件 | 非公表 | 第3報 |
| コープやまぐち(LINEミニアプリ) | 8月28日、9月7日 | 漏洩のおそれ4区分の合計217,295件 | 非公表・調査中 | 第二報 |
| 加賀ソルネット(アカデミコナビ) | 7月1日、8月17日 | 165,587名分の漏洩を確認 | 脆弱性(サイト) | 第二報 |
| タカラトミー(デュエル・マスターズ サポートアプリ) | 7月28日 | 最大約155,000名(閲覧の可能性) | 作りと設定の不備(ユーザー認証の設計・実装) | お知らせ |
| KIND(ECサイト) | 8月28日、9月2日 | 136,464名(可能性。一括エクスポート2回と、そのファイルのダウンロードを確認) | アカウントの乗っ取り(偽サイトで認証情報を入力、二段階認証なし) | 8月28日・9月2日 |
| ユニマットライフ | 7月3日 | 126,947件の漏洩(送付先で削除済み) | 詐欺と作業ミス(Excelファイルに顧客リストが残ったまま送付) | お知らせ |
| 中部電力 | 8月4日 | 約2,400人と約71,700人(可能性) | アカウントの乗っ取り(資格情報の不正利用) | お知らせ |
| ファイブフォックス | 7月14日、9月8日 | 4区分の合計73,185件(可能性) | 非公表(ランサムウェア) | 第二報 |
| 東京メトロ(メトポ) | 9月27日 | メールアドレス約59,000件(可能性) | 非公表・調査中 | お知らせ |
| 楽天ブックスネットワーク | 8月21日 | 端末に保存されていた33,333件など(漏洩は未確認) | 非公表 | お知らせ |
| コロナ | 8月28日 | 最大35,000名分(可能性) | 非公表・調査中(外部クラウドサービス) | お知らせ |
| 扶桑電通 | 7月22日、9月10日 | 26,489件(可能性) | アカウントの乗っ取り(認証情報の不正利用) | 第2報 |
| 京都サンガF.C.(ファンクラブ) | 9月8日 | 15,612人分(誤ってメールに添付して送付) | 詐欺と作業ミス(取引先へのメールに会員情報のファイルを誤って添付) | お知らせ |
| アイスタイル(@cosme) | 9月16日 | 10,997人(可能性) | 作りと設定の不備(ファイル転送サービスの公開設定) | お知らせ |
| 集英社(HAPPY PLUS COMMUNITY) | 9月28日 | 2,835名 | 作りと設定の不備(CMSの設定とAPIの認証情報) | お知らせ |
| イープラス(スマチケの払戻し) | 9月29日 | 1,463件の漏洩が判明 | 非公表 | お知らせ |
| 西武鉄道(52席の至福の予約サイト) | 9月2日 | 約500名 | 作りと設定の不備(委託先の誤設定) | お知らせ |
| ニッポンレンタカーサービス(アプリ) | 9月26日、10月1日 | 41名と55名(閲覧の可能性) | 非公表 | 9月26日・10月1日 |
| ヨネックス(公式オンラインショップ) | 8月12日 | 不正ログイン3件 | アカウントの乗っ取り(外部で盗まれた情報によるリスト型攻撃) | お知らせ |
| 神戸大学医学部附属病院 | 8月14日 | 患者2名分 | 媒体と委託先(取引先の社員による撮影と持ち出し) | お知らせ |
| 徳島県 | 8月10日 | 延べ約46万件(流出は未確認) | 媒体と委託先(承認のない再委託先での誤廃棄) | お知らせ |
最後に
私たちは、単にシステムを組むだけの開発会社ではありません。低コストで高品質なAIツールの構築から、ROI(投資対効果)を最大化する導入ロードマップの策定、社内スタッフが自らAIを運用・改善できる体制の構築まで、AI導入の成功に必要なすべてを最初から最後まで丸ごと支援いたします。
実は、ご相談いただく方のほとんどが「何が分からないかも分からない」という状態からのスタートです。構想段階でも、ただのアイデアベースでも構いません。
まずは、あなたのお困りごとをそのまま聞かせていただけませんか?貴社のビジネスを加速させるパートナーとして伴走いたします。
無料オンライン相談で、最適な導入プランを相談する
ご相談と資料
読んだ内容を、
自社の業務に当てはめたい方へ
どの業務から手を付けるか、何を作るかが決まっていなくても構いません。30分の無料相談で、今の状況から伺います。
ご相談はオンラインでも、京都・百万遍のオフィスでもお受けします。秘密保持契約を先に結ぶこともできます。
参考文献
- パーク24「『タイムズカーWebサイト』への不正アクセスによる個人情報漏えいの可能性について(第1報)」2026年9月25日(2026年10月5日参照)
- パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第2報)」(2026年10月5日参照)
- パーク24「タイムズカーWebシステムへの不正アクセスに関する調査結果および今後の対応について(第3報)」(2026年10月5日参照)
- セイコーマート「『セイコーマートアプリ』への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ」2026年9月29日(2026年10月5日参照)
- セイコーマート「『セイコーマートアプリ』への不正アクセスによる個人情報流出の可能性に関するお詫びとお知らせ(第三報)」(2026年10月5日参照)
- セイコーマート「『セイコーマートアプリ』への不正アクセスによる個人情報の閲覧に関するお詫びとお知らせ(第四報)」2026年10月5日(2026年10月5日参照)
- GMOリサーチ&AI「当社が運営するアンケートサイト『infoQ』への不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」2026年10月5日(2026年10月6日参照)
- アサヒグループホールディングス「サイバー攻撃被害の再発防止策とガバナンス体制の強化について」2026年2月18日(2026年10月5日参照)
- KDDI「ISP事業者向けメールシステムに対する不正アクセスの発生について」2026年6月23日(2026年10月5日参照)
- KDDI「ISP事業者向けメールシステムに対する不正アクセスについてのお詫びとご報告」2026年7月6日(7月21日更新)(2026年10月5日参照)
- デジタル庁「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」(2026年10月5日参照)
- デジタル庁「「ガバメントソリューションサービスへの不正アクセスによる職員等の個人情報の漏えいの可能性について」に関するQ&A」(2026年10月5日参照)
- VOISING「当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関するお詫びとお知らせ並びに不審な連絡等への注意のお願い」2026年8月18日(2026年10月5日参照)
- VOISING「【第四報】当社が利用するBIツールへの不正アクセスおよび個人情報漏えいに関する調査結果と再発防止策について」(2026年10月5日参照)
- ApplyNow「当社サービスをご利用いただいているお客様への重要なお知らせとお詫び」2026年9月9日(2026年10月5日参照)
- 吉野家ホールディングス・吉野家・はなまる「ApplyNow採用管理プラットフォームへの不正アクセスによる個人情報漏えいに関するお知らせとお詫び」2026年9月30日(2026年10月5日参照)
- 富士市「本市職員採用試験(プレゼンテーション動画試験)を受験された方の個人情報の不正流出の可能性について【お知らせとお詫び】」(2026年10月5日参照)
- 大阪市「採用試験録画面接システム事業者における個人情報の漏えいについて」2026年10月1日(2026年10月5日参照)
- 島田市「令和4年度島田市職員採用試験(Web動画による選考)申込者の個人情報漏えいの可能性について」(2026年10月5日参照)
- 入間市「職員採用試験録画面接システム事業者における個人情報の漏えいについて」(2026年10月5日参照)
- 一宮市「職員候補者試験を受験された方の個人情報漏えいの可能性について(お知らせとお詫び)」2026年9月17日(2026年10月5日参照)
- 橿原市「職員採用試験の動画選考に係る個人情報の漏洩について」2026年9月18日(2026年10月5日参照)
- 所沢市「職員採用試験動画投稿型面接システム事業者における個人情報の漏えいについて」2026年9月19日(2026年10月5日参照)
- イノベーション「GitHubへの不正アクセスに関する詳細調査の完了およびセキュリティ対策強化のお知らせ(確定報)」2026年8月7日(2026年10月5日参照)
- イノベーション「GitHubへの不正アクセスに関するお知らせ(確定報)の一部訂正について」2026年8月10日(2026年10月5日参照)
- 三井不動産「不正アクセスによる情報漏えいの可能性について(第二報)」2026年9月28日(2026年10月5日参照)
- アフラック生命保険「当社システムに対する不正アクセスの発生および情報漏えいに関する調査結果と再発防止策について」2026年7月31日(2026年10月5日参照)
- 生命保険協会「生命保険契約照会システムにおける情報漏えい等に関するお知らせとお詫びについて(第一報)」2026年7月29日(2026年10月5日参照)
- 生命保険協会「生命保険契約照会システムにおける情報漏えい等に関する調査結果、再発防止策およびシステムの再開について」2026年9月14日(2026年10月5日参照)
- 安藤ハザマ「個人情報(名刺情報)の外部流出に係るお詫びとご報告」2026年8月31日(2026年10月5日参照)
- TOPPAN「当社受託『保険料控除証明書発行サービス』運用業務におけるデータ誤送付について」2026年9月29日(2026年10月5日参照)
- 損害保険ジャパン「『保険料控除証明書発行サービス』における業務委託先のデータ誤送付について」2026年9月29日(2026年10月5日参照)
- 九州電力送配電「お客さま情報を保存した外部記憶媒体の所在不明に係る報告徴収への報告について」2026年7月8日(2026年10月5日参照)
- 九州電力送配電「お客さま情報を保存した外部記憶媒体の所在不明に係る報告徴収への報告について(別紙)」2026年7月8日(2026年10月5日参照)
- KIND「不正アクセスによるお客様情報漏えいに関するお詫びとお知らせ」2026年8月28日(9月2日追記)(2026年10月5日参照)
- KIND「不正アクセスによるお客様情報漏えいに関する専用お問い合わせ窓口開設のお知らせ」2026年9月2日(2026年10月6日参照)
- Jay Jacobs, Sasha Romanosky, Octavian Suciu, Ben Edwards, Armin Sarabi「Enhancing Vulnerability Prioritization: Data-Driven Exploit Predictions with Community-Driven Insights」2023 IEEE European Symposium on Security and Privacy Workshops(EuroS&PW)(2026年10月4日参照)
- Michael Meli, Matthew R. McNiece, Bradley Reaves「How Bad Can It Git? Characterizing Secret Leakage in Public GitHub Repositories」NDSS Symposium 2019(2026年10月4日参照)
- Grant Ho, Ariana Mirian, Elisa Luo, Khang Tong, Euyhyun Lee, Lin Liu, Christopher A. Longhurst, Christian Dameff, Stefan Savage, Geoffrey M. Voelker「Understanding the Efficacy of Phishing Training in Practice」2025 IEEE Symposium on Security and Privacy(S&P)(2026年10月4日参照)