
【ノーコードソリューションズ|AI Weekly vol.23】先週の重要AIニュース3本(AIに入れた社内情報、どこに残る? Notion AIで委託先から流出の可能性 ほか2本)

こんにちは。ノーコードソリューションズの仙入です。Notion社は11月9日、AI機能に入力された文章とAIの回答の一部が、処理を委託していた米Fireworks AI社から流出した可能性があると発表しました。11月11日には国内でもSecureNavi社など3社が、自社の記録が対象になった可能性を公表しています。また、OpenAI社のAPIでは11月11日から、AIの処理を日本国内で行えるようになりました。今号は、社内の情報をAIに入れたとき、それがどこで処理され、どこに残るのかを確かめる方法をお届けします。
Notion社は11月9日(現地時間)、AI機能「Notion AI」でのやり取りの記録の一部が、外部に流出した可能性があると発表しました。原因は、Notion社がNotion AIの使われ方を分析する機能「インサイト」の処理を米Fireworks AI社に委託しており、そのFireworks AI社の環境に第三者が不正にアクセスしたためです。何が流出したかというと、利用者がNotion AIに入力した文章と、AIの回答の全文です。回答には、参照したページの一部が入ることもあります。ただし、Notion社によると、影響を受けたのはワークスペース全体の1%未満です。国内でも、11月11日にSecureNavi社、LRM社、フェイガー社の3社が、自社の記録が対象になった可能性を公表しました。このうちLRM社は、10月5日から24日までの記録の一部が対象で、取引先の担当者名などが含まれていたとしています。
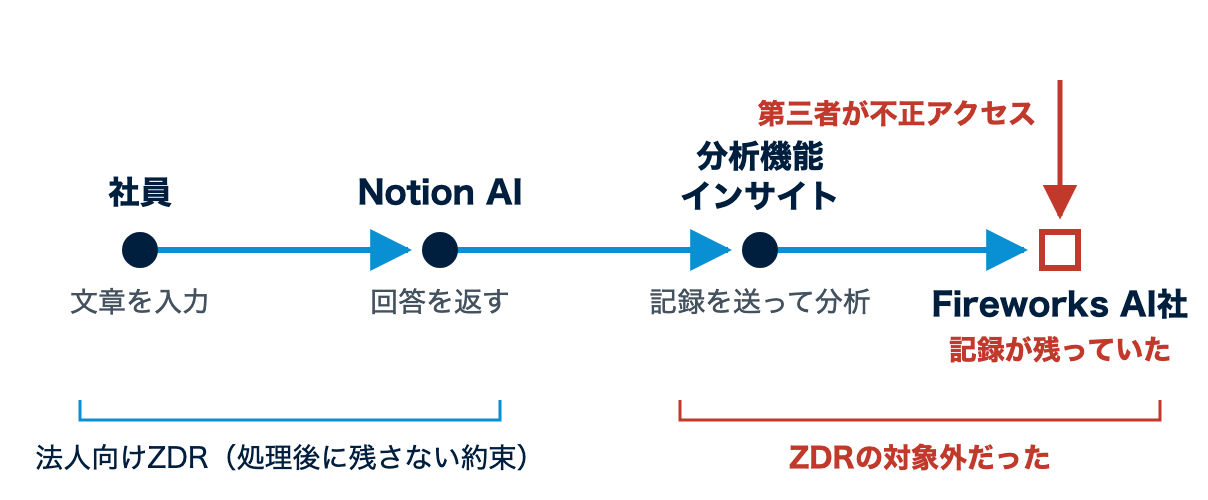 図:Notion AIの記録が委託先に残るまでの流れ。Notion社の公式ヘルプとITmedia AI+(11/13)の報道をもとに作成 |
しかも、Notion社によると、法人向けの契約を結んでいた会社の記録も対象になりえます。Notionの法人向けプランには、AIの回答を作るために外部のAI会社へ送った内容を、その会社に残させない「ゼロデータ保持(ZDR)」という、利用企業との約束があります。ただ、チャット履歴やインサイトのように記録を保存して使う機能は、この約束の対象外でした。これとは別に、Notion社と委託先のFireworks AI社の間でも、データを保持しない契約が結ばれていました。それでも調査の結果、Notion社が使っていたFireworks AI社の接続先で、データが保持されていたことが分かったと説明しています。契約や設定の内容は問い合わせれば分かりますが、そのとおりに運用されているかまでは、利用者からは確かめにくいのが実情です。
Notion AIを使っている会社は、まずNotion社から連絡が来ているかを確かめてください。Notion社は、本人にもワークスペースのオーナーにも連絡がなければ、現時点で影響は確認されていないとしています。ただし調査は続いているので、あとから連絡が来ることもあります。実際に連絡を受けた会社は、サイドバーの「?」から「セキュリティインシデントレビュー」を開くと、対象の記録をダウンロードして中身を確かめられます。記録にパスワードやAPIキー(サービスを呼び出すための認証情報)が入っていたら、すぐに変更してください。
OpenAI社のAPIで、11月11日から、AIの処理(推論)を日本国内で行う設定が使えるようになりました。開発者向けの公式ドキュメントにも、処理の場所として日本が加わっています。APIは、自社のシステムや業務アプリにAIを組み込むときに使う仕組みで、ChatGPTの画面から使う場合は対象外です。ただ、外部の会社に作ってもらった社内チャットや問い合わせの自動返信が、裏でOpenAI社のAPIを使っていることはあります。社内の決まりや取引先との約束で、データを国外で処理できない会社にとっては、これでAPIを使える場面が広がります。
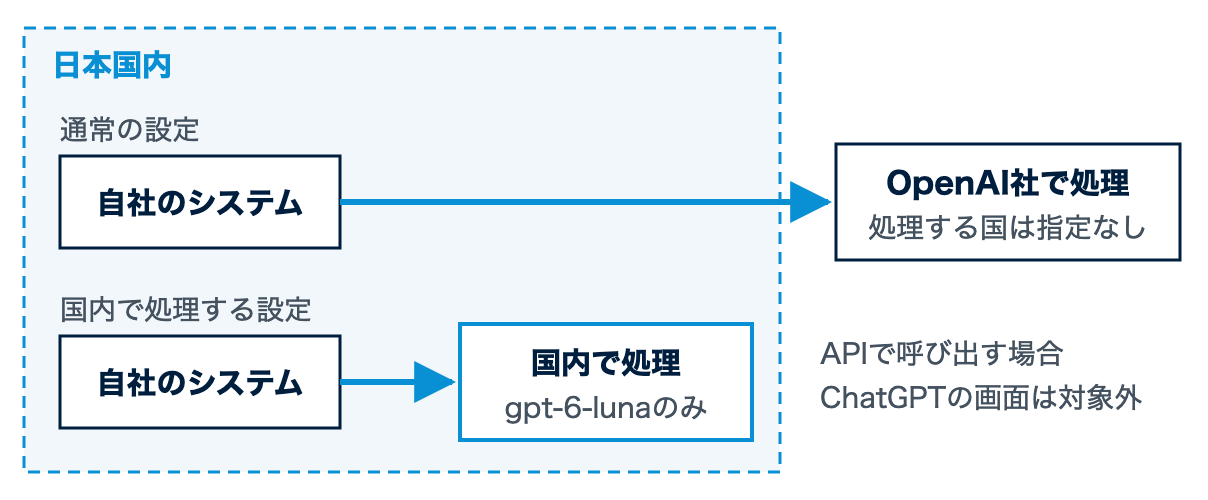 図:OpenAI社のAPIで、AIの処理をする場所。開発者向けドキュメントをもとに作成。アカウントや利用量の情報は、国内で処理する設定でも国外で扱われることがある |
ただし、国内で処理できるのは、OpenAI社の軽量モデルgpt-6-lunaだけです。Web検索など、OpenAI社がAPIに組み込んでいる機能も使えません。料金はというと、gpt-6-lunaは100万トークン(トークンはAIが文章を数える単位)あたり入力0.1ドル、出力0.5ドルです。さらに公式ドキュメントによると、国内で処理する窓口を使うと、対象のモデルで料金が10%上乗せされます。手続きも必要です。ITmedia AI+の記事によると、OpenAI社に問い合わせ、送った内容を不正利用の監視用の記録に残さない設定(ZDRなど)について承認を受けなければなりません。通常の設定のままでは、送った内容が不正利用の監視用の記録として原則最大30日間残ります。これとは別に、Responses APIという呼び出し方では、通常の設定だとAIの回答も少なくとも30日間保存されます(ZDRを有効にすると保存されません)。なお、学習には、利用者が明示的に同意しない限り使われません。
切り替えを考えるなら、まずgpt-6-lunaの回答が業務に使える品質か、Web検索などの機能がなくても困らないかを確かめることになります。
 |
 |
 |
 |
 |
|
Anthropic社は11月5日、法人向けプラン「Claude Enterprise」に、セキュリティ担当者向けの機能をまとめて追加しました。中でも正式提供になったのが「インファレンスフック」です。どんな機能かというと、社員がClaudeに入力した文章や、Claudeがほかのツールで行おうとしている操作の内容を、実行の前に検査するものです。検査は、会社がすでに入れているDLP(情報の持ち出しを防ぐ仕組み)などのセキュリティ製品が行い、使えるのは対応するClaudeの製品に限られます。ベータ版では、会社が管理するパソコンのClaude Desktopについて、個人や社外のアカウントでの利用を止める機能も加わりました。Claudeの設定をAnthropic社の推奨設定と並べて確かめられる「セキュリティセンター」なども追加されています。
ただし、どの機能もEnterpriseプラン向けで、インファレンスフックはDLP製品をすでに入れている会社を想定しています。とはいえ、Enterpriseを契約しなくても、社員が仕事に個人のアカウントを使っていないかは、大企業以外の会社でも確かめておきたいところです。個人のアカウントで仕事の文章をAIに入れていると、会社は何が入力されたかを把握しにくくなります。仕事でAIを使うアカウントを会社の契約にそろえれば、誰が使っているかを会社で把握でき、退職した人のアカウントも止められます。入力しない情報も、あわせて決めておくとよいでしょう。まずパスワード、APIキー、顧客の個人情報、未発表の数字の4つを入力しない情報として定め、そこに自社で扱う機密情報を足していきます。
 |

今号は、AIに入れた情報がどこへ送られ、どこで処理され、誰が確かめられるのかをめぐる3本を取り上げました。
今週ひとつだけ選ぶなら、1本目のニュースで挙げた、仕事で使っているAIを1人1行で書き出すことです。費用はかかりません。一覧があれば、Notion社のような発表が出たときに、確かめるべきサービスをすぐ絞れます。使っている人と契約の種類、外部に作ってもらった仕組みなら作った会社も書き添えておけば、問い合わせ先も、会社の契約にそろえるべき人も分かります。契約書を読み込むより先にこの一覧を勧めるのは、誰がどのAIに何を入れているかが分からないと、どの契約を確かめればよいかも決まらないからです。
御社では、社員が仕事で使っているAIを、いくつ把握していますか。一言で構いません。このメールにそのまま返信していただければ、会社が分からない形で、次号以降の内容に反映させていただきます。今号の感想や、取り上げてほしいテーマも、同じ返信で一言いただけると励みになります。
30分の無料相談で一緒に整理します
この記事を書いた人

関連記事
-
 【ノーコードソリューションズ|AI Weekly vol.22】先週の重要AIニュース3本(70年分の図面探しが数十分〜半日から平均4.5分に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.21】先週の重要AIニュース2本+テックブログ解説(ダウンロードフォルダでAIを使うと、乗っ取られる ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.20】先週の重要AIニュース3本(ヤンマー建機、生産計画の時間がAIで半分に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.19】先週の重要AIニュース2本+テックブログ解説(AIが作った架空の判例で、本が回収・絶版に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.18】先週の重要AIニュース2本+テックブログ解説(話題の情報漏洩、Webからだけで今年119件 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.17】先週の重要AIニュース3本(AI導入を阻む規制、政府が10月19日から募集 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.16】先週の重要AIニュース3本(資料作成が月32時間から4時間に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.15】先週の重要AIニュース3本(荷下ろしの3人が0人に、年5,856時間 ほか2本)

コメント