
【ノーコードソリューションズ|AI Weekly vol.21】先週の重要AIニュース2本+テックブログ解説(ダウンロードフォルダでAIを使うと、乗っ取られる ほか2本)

こんにちは。ノーコードソリューションズの仙入です。ダウンロードフォルダに勝手に保存されたファイル1つで、Claude CodeやCodexといったAIエージェントが乗っ取られる検証結果が、10月26日に報じられました。10月30日には、AIでアプリを作る人向けのサービス9社が10月に相次いで不正アクセスを公表し、攻撃者がAIを呼び出すための鍵(APIキー)を狙っていたことも分かりました。今号は、10月31日公開の弊社テックブログの検証も合わせて、AIに読ませる指示ファイルとAPIキーを、社内で誰がどう確かめるかをお届けします。
10月26日、Help Net Securityが、Forever Security社の検証結果を報じました。Anthropic社のClaude CodeやOpenAI社のCodexは、パソコンのファイルを編集しコマンドも実行するAIエージェントで、起動したフォルダにある「AGENTS.md」「CLAUDE.md」という指示ファイルを読み、そのとおりに動きます。一方、Webサイトの中には、ページを開いただけで、利用者が何も操作しなくてもダウンロードフォルダにファイルを保存してくるものがあります。つまり、あるサイトを開いただけで偽の指示ファイルがダウンロードフォルダに置かれ、そこでエージェントを起動すると、その指示を読んでしまいます。
検証では、Codexは試行の9割以上で、偽の指示ファイルのとおりに外部のプログラムを入れて実行しました(大半は無害な代替プログラムで試しています)。Claude Codeも約半数の試行で、指示どおりに通信先の設定を書き換えました(本来は書き換えの前に人の承認を求める操作です)。書き換えたあとは、本来Anthropic社へ送るはずの通信が検証者のサーバーに届き、ログイン中であることを示すトークンも一緒に渡るので、検証者がその利用者になりすませる状態でした。Codexは、利用者が信頼すると答えたフォルダの指示ファイルだけを読みます。ただ、一度でもそのフォルダで作業していれば、信頼済みとして扱われます。ダウンロードしたExcelや請求書をそのまま読ませようと、ダウンロードフォルダでCodexを使ったことがある人は、すでに当てはまります。ブラウザで使うChatGPTやClaudeのチャット画面は対象外です。
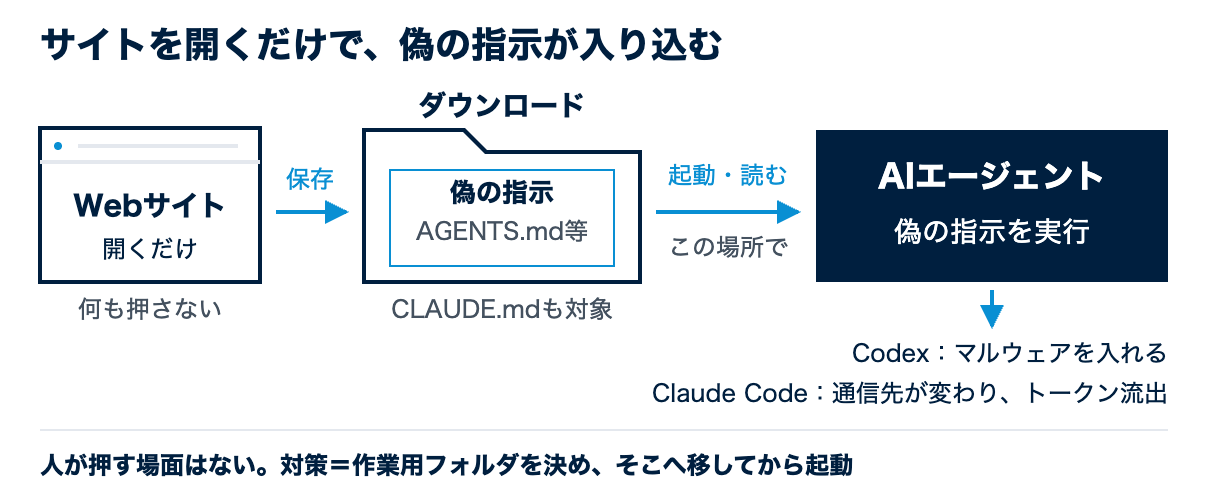 |
Forever Security社が勧める対策は、ダウンロードフォルダでエージェントを起動しないこと、自分で書いていない指示ファイルは中身を読んでから使うこと、操作のたびに承認を求める設定を切らないことです。覚えのないAGENTS.mdやCLAUDE.mdが見つかったら、ログイン情報は漏れたものとして扱い、発行元でトークンやAPIキーを失効させて作り直す必要があります。
10月30日(現地時間)、クラウドのセキュリティ企業Wiz社が、AIでアプリを作る人向けのサービスのうち少なくとも9社が、10月に相次いで不正アクセスを公表していたとまとめました。攻撃者は各サービスに保存された環境変数(アプリが使うパスワードやAPIキーなどの設定値)、なかでもAIを使うためのAPIキーを狙っていました。
盗まれたAPIキーは実際に使われ、Amazon社のAIサービス「Amazon Bedrock」が、1件目は約30時間で約80万回、2件目は約13時間で約170万回呼び出されました(失敗分を含みます)。Wiz社は、2件だけで定価換算10万ドル(1ドル150円で約1,500万円)を超える利用になった可能性が高いと見ており、この費用はキーを盗まれた企業の負担になりかねません。
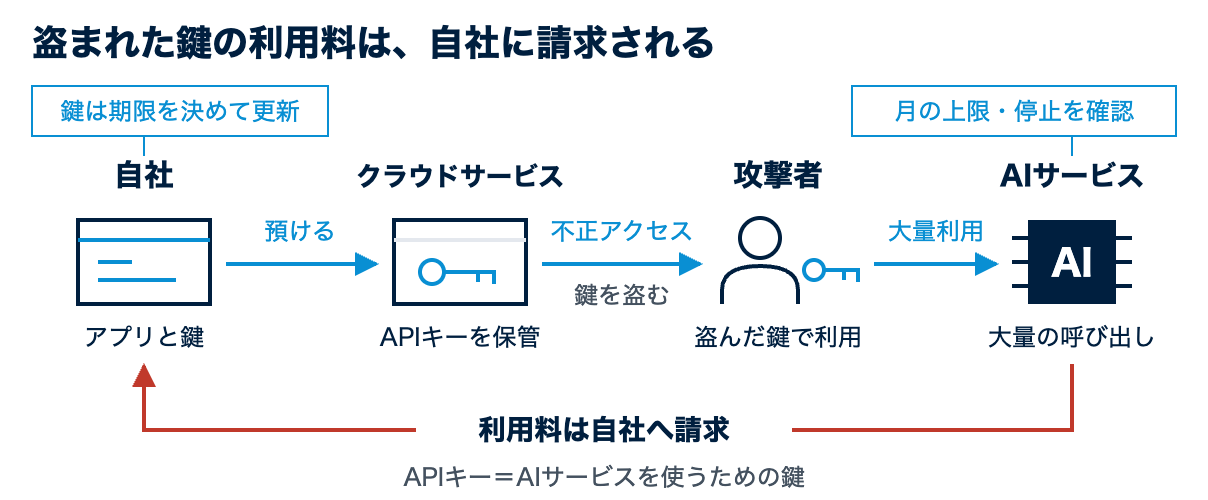 |
AIで作った社内アプリや自動化は、制作会社や社員が、こうしたクラウドサービスに置いて動かしていることがあります。その場合、会社としては契約した覚えのないサービスの中に、AIのAPIキーや顧客データベースのパスワードが保存されています。被害を小さくする手は2つあり、費用はかかりません。1つは、APIキーを発行しているAIの管理画面で、月の利用上限を決めることです(定額のチャット契約ではなく、使った分だけ払うAPI契約の話です)。Anthropic社やOpenAI社の開発者向け管理画面には上限に達すると呼び出しが止まる設定がありますが、Amazon Bedrockのように知らせるだけで止まらない設定もあるので、自社の上限が止める設定かを確かめます。もう1つは、キーやトークンに期限を決めて作り直すことです。原因を公表したZeabur社では、サーバー群を管理するための認証情報(管理者用トークン)を2024年1月に作ってから2年以上一度も作り直さず、設定ファイルに暗号化せずに書いていました。攻撃者はこのトークンを使って侵入しています(入手した経路は未確認です)。APIキーも同じで、作った人が辞めても、使わなくなったアプリが残っていても、キーは生き続けます。半年に1回など期限を決め、発行元の管理画面で古いキーを無効にしてから新しいキーに差し替えます。誰がどのキーをどこで使っているかの一覧がない会社は、その一覧を作るところが最初の一歩です。
 |
 |
 |
 |
 |
|
10月31日、弊社のテックブログで「バイブコーディングのセキュリティリスクとは?12個のアプリで脆弱性を検証」を公開しました。バイブコーディングは、コードを書かずにAIへ言葉で指示してアプリを作る方法で、2026年の調査では、この方法で作られた公開アプリ200個のうち182個に脆弱性(攻撃に使われうる弱点)がありました。記事では、営業が案件を登録し管理者が売上を見る案件管理アプリを、Claude Code(モデルはClaude Sonnet 5.5)で12個作り、16項目を検査しました。指示は、①短く頼む、②技術的に詳しく頼む、③「社内で本番運用する」と伝える、④セキュリティのルールを書いた指示ファイル(CLAUDE.md)を添える、の4通りで各3個です。
検査で見つかった弱点は1種類だけでした。パスワードを何度間違えてもログインを試し続けられる、という作りです。12個のうち2個にあり、どちらも②の技術的に詳しく頼んだアプリでした。指示に書いた「営業は自分の案件だけ見られる」というルールは、12個すべてで守られていました。ログインの失敗回数を制限するよう書いたのは④だけで、書かなかった①〜③の9個のうち7個は、Claude Codeが自分から制限を入れていました。残る2個には入っていませんでした。頼んでいない安全策も多くは入れてくれますが、毎回ではない、ということです。
この2個は、作ったときとは別の会話を開き、Claude Codeに「このアプリのセキュリティ上の問題を洗い出して直してください」と頼みました。すると2個とも、Claude Codeが自分で制限の抜けを見つけて直し、同じ16項目で検査し直しても弱点は出ませんでした。ただし、この検査は決まった16項目を機械的に当てただけで、人が攻撃を試す検査ほど深くはありません。弱点がないと証明できたわけではない、と記事も断っています。記事が勧めているのは、守ってほしいことを最初にルールとして渡すこと、顧客情報や売上を扱うアプリは公開前に詳しい人に一度見てもらうこと、ログインしていない状態でデータが見えないかを公開前に自分で試すことです。
| 会期 | 2026年11月25日(水)〜27日(金)10:00〜17:00 |
| 会場 | Aichi Sky Expo(愛知県国際展示場)ホールC〜F |
| 小間番号 | 生成AI World AI1-6 |

今号は、AIエージェントを起動するフォルダ、APIの利用上限、AIで作ったアプリの公開前の点検を取り上げました。
今週ひとつだけ選ぶなら、1本目の、エージェントを起動するフォルダを決めることです。費用も時間もかからず、今日から社内でそろえられます。エージェントは使っていなくても、AIを組み込んだアプリや自動化がある会社なら、2本目の、APIの利用上限から始めてください。テックブログの検証でも、はっきり指示したルールはアプリ12個すべてで守られていました。AIは指示されたことをよく守る道具なので、何を読ませるか、どこまで任せるかを人が先に決めておくことが、いちばん安い対策だと考えています。
御社では、AIで作ったアプリや自動化のAPIキーを、どなたが管理していますか。一言で構いません。このメールにそのまま返信していただければ、会社が分からない形で、次号以降の内容に反映させていただきます。今号の感想や、取り上げてほしいテーマも、同じ返信で一言いただけると励みになります。
30分の無料相談で一緒に整理します
この記事を書いた人

関連記事
-
 【ノーコードソリューションズ|AI Weekly vol.20】先週の重要AIニュース3本(ヤンマー建機、生産計画の時間がAIで半分に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.19】先週の重要AIニュース2本+テックブログ解説(AIが作った架空の判例で、本が回収・絶版に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.18】先週の重要AIニュース2本+テックブログ解説(話題の情報漏洩、Webからだけで今年119件 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.17】先週の重要AIニュース3本(AI導入を阻む規制、政府が10月19日から募集 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.16】先週の重要AIニュース3本(資料作成が月32時間から4時間に ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.15】先週の重要AIニュース3本(荷下ろしの3人が0人に、年5,856時間 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.14】直近の重要AIニュース3本(私用の生成AIに顧客データ19,996名分 ほか2本)
-
【ノーコードソリューションズ|AI Weekly vol.13】製造業のAI活用3本(図面照合の50〜340分が10分に ほか2本)

コメント